




Sebelumnya kita masuk ke langkah memperkuat security kubernetes, ada baiknya kita pahami dulu apa itu kubernetes untuk pembaca yang belum mengerti:
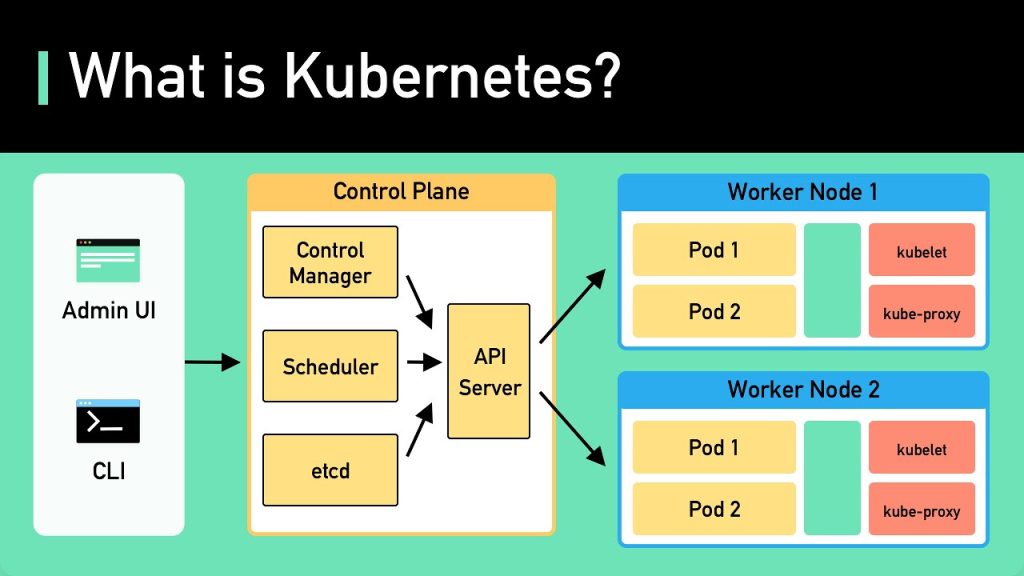
Kubernetes, atau K8s, adalah platform open-source untuk mengelola aplikasi berbasis container. Fungsinya adalah mengotomatisasi deployment, scaling, dan manajemen container agar aplikasi dapat berjalan dengan efisien dan konsisten. Kubernetes bekerja dengan mengelompokkan container dalam unit yang disebut “pod,” yang berjalan di berbagai node dalam cluster. Sistem ini juga mendukung self-healing, yang berarti aplikasi dapat tetap berjalan meski ada kesalahan pada container tertentu. Dengan Kubernetes, perusahaan dapat memastikan aplikasi tetap skalabel dan tersedia di berbagai lingkungan, seperti cloud atau on-premise
Keamanan Kubernetes sangat penting untuk mencegah serangan dan menjaga integritas aplikasi yang berjalan dalam container. Berikut ini adalah strategi dan langkah-langkah utama untuk memperkuat keamanan Kubernetes:
1. Kontrol Akses dan Autentikasi
- Gunakan Role-Based Access Control (RBAC)
- Atur peran dan izin pengguna dengan prinsip least privilege (akses minimum).
- Batasi akses ke resource sensitif dan hanya izinkan akses berdasarkan kebutuhan.
- Gunakan Kubernetes Secrets dengan Aman
- Simpan credentials dan API keys menggunakan Kubernetes Secrets.
- Enkripsi Secrets saat disimpan (at rest) dan batasi aksesnya hanya pada container yang membutuhkannya.
- Aktifkan Autentikasi Multi-Faktor (MFA)
- Gunakan MFA untuk akses ke Kubernetes dashboard dan API server untuk mencegah akses tidak sah.
2. Keamanan Container dan Image
- Gunakan Image Resmi dan Terverifikasi
- Gunakan image container hanya dari repositori terpercaya dan hindari image dari sumber tidak resmi.
- Lakukan Pemindaian Keamanan pada Image
- Gunakan tools seperti Clair, Trivy, atau Anchore untuk memindai image container dari kerentanan.
- Terapkan CI/CD pipeline untuk memastikan hanya image yang aman dideploy.
- Minimalkan Image (Reduce Attack Surface)
- Gunakan minimal base image untuk container seperti Alpine atau Debian-slim untuk mengurangi peluang serangan.
3. Konfigurasi Pod dan Container dengan Aman
- Nonaktifkan Privileged Mode
- Jangan menjalankan container dalam privileged mode kecuali benar-benar diperlukan.
- Tetapkan Resource Limits (CPU dan Memory)
- Tentukan batas CPU dan memori agar container tidak mengonsumsi sumber daya berlebihan, mencegah serangan denial-of-service (DoS).
- Gunakan SecurityContext
- Atur SecurityContext untuk membatasi hak istimewa container, seperti runAsNonRoot dan readOnlyRootFilesystem.
4. Network Security (Keamanan Jaringan)
- Terapkan Network Policies
- Gunakan Kubernetes Network Policies untuk mengontrol arus lalu lintas antar pod dan memastikan hanya lalu lintas yang diizinkan yang dapat melewati jaringan.
- Segmentasi Jaringan dan Isolasi Pod
- Pisahkan aplikasi sensitif dan layanan berbeda menggunakan namespace dan segmen jaringan.
- Enkripsi Lalu Lintas (Traffic Encryption)
- Gunakan TLS/SSL untuk mengamankan komunikasi antara komponen Kubernetes dan aplikasi container.
5. Keamanan Cluster Kubernetes
- Perbarui Kubernetes secara Berkala
- Pastikan Kubernetes dan semua komponen terkait selalu menggunakan versi terbaru dengan patch keamanan terkini.
- Aktifkan Audit Logging
- Aktifkan audit logs untuk memantau aktivitas di cluster dan mendeteksi perilaku mencurigakan atau akses tidak sah.
- Amankan API Server
- Batasi akses ke Kubernetes API Server hanya dari alamat IP tepercaya, dan gunakan firewall untuk memblokir akses tidak sah.
6. Pemantauan dan Deteksi Ancaman
- Gunakan Tools Pemantauan
- Gunakan Prometheus, Grafana, dan ELK stack untuk memantau kesehatan dan performa cluster Kubernetes.
- Integrasi dengan IDS/IPS
- Terapkan Intrusion Detection System (IDS) atau Intrusion Prevention System (IPS) untuk mendeteksi dan mencegah serangan.
- Gunakan Kubernetes Security Scanner
- Gunakan alat seperti Kubesec atau Kube-bench untuk memindai konfigurasi dan kerentanan keamanan di cluster Kubernetes.
7. Backup dan Disaster Recovery
- Lakukan Backup Berkala
- Backup data aplikasi dan etcd (database Kubernetes) secara berkala untuk memastikan pemulihan jika terjadi serangan atau kerusakan.
- Uji Rencana Pemulihan Bencana (Disaster Recovery Plan)
- Simulasikan skenario serangan dan uji rencana pemulihan untuk memastikan cluster dapat dipulihkan dengan cepat.
Untuk memperkuat keamanan Kubernetes, langkah-langkah harus mencakup kontrol akses, keamanan container, dan jaringan, serta pemantauan berkelanjutan. Dengan menerapkan praktik-praktik ini, organisasi dapat mencegah serangan dan mengurangi risiko kerentanan dalam infrastruktur Kubernetes. Selain itu, integrasi keamanan dalam pipeline CI/CD dan pemindaian konfigurasi secara otomatis membantu menjaga keamanan aplikasi secara proaktif.








Comments are closed