




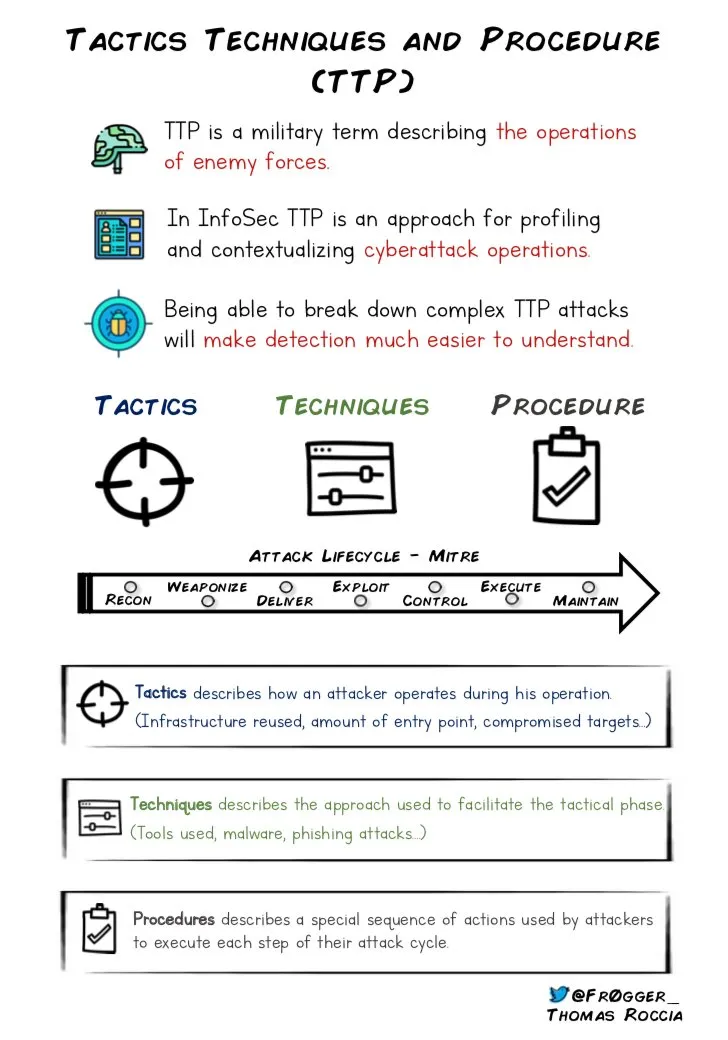
TTP atau Tactics, Techniques, and Procedures adalah konsep penting dalam dunia keamanan siber yang diadaptasi dari istilah militer. Dalam konteks keamanan informasi, TTP membantu memahami dan memprofilkan operasi serangan siber, sehingga mempermudah pendeteksian serta pengembangan langkah mitigasi yang efektif.
Apa itu TTP?
- Tactics:
- Mengacu pada bagaimana penyerang beroperasi selama suatu serangan.
- Fokus pada strategi keseluruhan yang digunakan, seperti:
- Infrastruktur yang digunakan kembali (reused infrastructure).
- Jumlah titik masuk (entry points) yang diserang.
- Target yang berhasil dikompromikan.
- Techniques:
- Menjelaskan cara spesifik yang digunakan untuk melaksanakan taktik.
- Contoh:
- Penggunaan malware.
- Serangan phishing.
- Alat khusus seperti keylogger atau alat enkripsi untuk ransomware.
- Procedures:
- Mengacu pada urutan langkah-langkah yang diambil penyerang untuk mencapai tujuan serangan mereka.
- Contoh:
- Bagaimana setiap fase serangan dilakukan, dari eksploitasi awal hingga mempertahankan akses ke sistem.
TTP dalam Siklus Serangan Siber
Kerangka kerja Attack Lifecycle yang disoroti dalam infografis ini menunjukkan langkah-langkah yang biasa diambil oleh penyerang:
- Recon (Rekonstruksi): Pengumpulan informasi tentang target.
- Weaponize (Persenjataan): Pembuatan alat atau malware untuk menyerang.
- Deliver (Pengiriman): Menyebarkan alat serangan melalui phishing, email, atau eksploitasi jaringan.
- Exploit (Eksploitasi): Mengeksploitasi kerentanan untuk mendapatkan akses.
- Control (Kontrol): Menjalankan malware untuk mengambil alih sistem.
- Execute (Eksekusi): Mencapai tujuan serangan, seperti pencurian data atau sabotase.
- Maintain (Mempertahankan): Menjaga akses agar serangan dapat diulang atau dilanjutkan.
Mengapa TTP Penting dalam Keamanan Siber?
- Deteksi yang Lebih Baik:
- Dengan memecah serangan menjadi TTP, tim keamanan dapat mendeteksi aktivitas mencurigakan lebih cepat.
- Contoh: Menemukan pola reuse dari infrastruktur yang sama dalam serangan sebelumnya.
- Pencegahan yang Lebih Efektif:
- Mengidentifikasi teknik serangan memungkinkan organisasi memperkuat sistem terhadap metode yang sering digunakan, seperti phishing atau serangan brute force.
- Respon Cepat:
- Memahami prosedur memungkinkan tim untuk menghentikan serangan sebelum mencapai tujuan akhir.
Penerapan TTP dalam Praktek
- Membangun Model Ancaman:
- Gunakan TTP untuk memetakan ancaman yang mungkin dihadapi organisasi Anda.
- Contoh: Menggunakan kerangka kerja seperti MITRE ATT&CK untuk mengidentifikasi taktik dan teknik yang sering digunakan oleh pelaku ancaman.
- Meningkatkan Pemantauan dan Logging:
- Pastikan alat seperti SIEM (Security Information and Event Management) dikonfigurasi untuk mendeteksi aktivitas yang sesuai dengan TTP yang diketahui.
- Pelatihan Tim Keamanan:
- Ajarkan tim Anda untuk mengenali TTP dan merespons dengan cepat berdasarkan tahap serangan.
TTP adalah pendekatan yang terstruktur untuk memahami bagaimana penyerang bekerja. Dengan mengintegrasikan konsep ini ke dalam strategi keamanan siber, organisasi dapat meningkatkan deteksi ancaman, memperkuat pertahanan, dan merespons serangan dengan lebih efektif. Memahami siklus serangan serta taktik, teknik, dan prosedur yang digunakan merupakan langkah penting untuk tetap selangkah di depan pelaku ancaman.


Comments are closed