




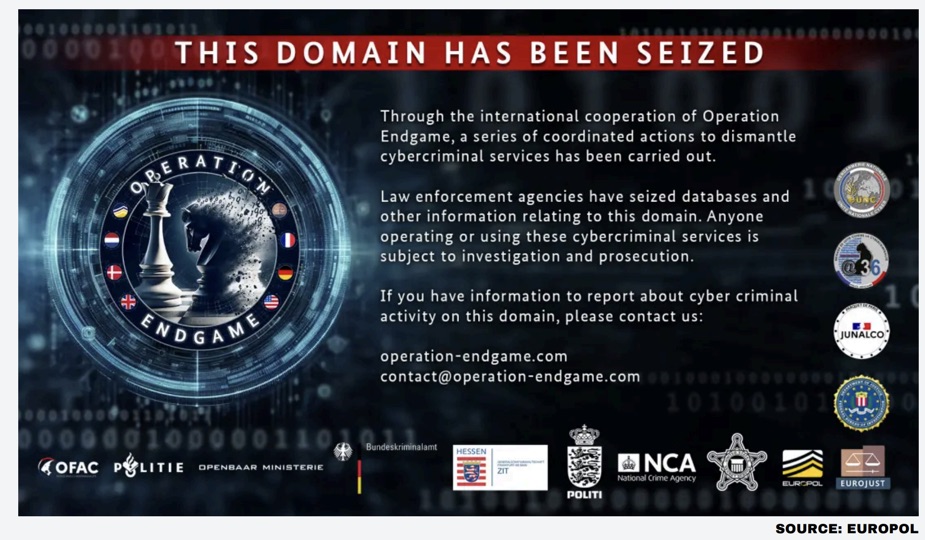
Pada tanggal 27-29 Mei 2024, Europol memimpin operasi terbesar dalam sejarah melawan botnet, sebuah upaya kolaboratif lintas negara yang secara signifikan mengganggu aktivitas siber kriminal di seluruh dunia. Operasi ini, yang dikenal sebagai Operation Endgame, menargetkan malware dropper seperti IcedID, SystemBC, dan Trickbot. Berikut adalah rincian lengkap tentang operasi ini dan dampaknya terhadap lanskap keamanan siber global.
Apa Itu Botnet dan Mengapa Ini Penting?
Botnet adalah jaringan perangkat yang terinfeksi malware, dikendalikan oleh aktor ancaman tanpa sepengetahuan pemilik perangkat tersebut. Botnet sering digunakan untuk:
- Meluncurkan serangan ransomware.
- Melakukan serangan DDoS (Distributed Denial of Service).
- Mencuri data pribadi dan kredensial.
Malware seperti IcedID, SystemBC, dan Trickbot bertindak sebagai “dropper,” yakni alat untuk menyebarkan malware tambahan ke perangkat yang sudah terinfeksi. Dengan menargetkan botnet ini, Europol dan mitranya memukul keras infrastruktur yang mendukung serangan siber global.
Detail Operasi
Operation Endgame melibatkan partisipasi dari banyak negara, lembaga penegak hukum, dan perusahaan keamanan siber. Operasi ini dipimpin oleh Prancis, Jerman, dan Belanda, dengan dukungan dari Europol dan Eurojust. Negara-negara lain yang berpartisipasi meliputi:
- Denmark
- Inggris Raya
- Amerika Serikat
- Armenia
- Bulgaria
- Lituania
- Portugal
- Rumania
- Swiss
- Ukraina
Selain itu, mitra swasta seperti Bitdefender dan Proofpoint memainkan peran penting dalam mendukung analisis teknis dan intelijen selama operasi.
Hasil operasi ini meliputi:
- Empat Penangkapan: Penjahat siber yang bertanggung jawab atas pengelolaan botnet ditangkap.
- Enam Belas Penggeledahan: Operasi ini mencakup penggeledahan di berbagai lokasi untuk menemukan bukti fisik dan digital.
- Penutupan Lebih dari 100 Server: Infrastruktur server yang digunakan untuk mengendalikan botnet dihancurkan.
- Penyitaan Lebih dari 2.000 Domain: Domain yang digunakan untuk menyebarkan malware atau mengontrol perangkat yang terinfeksi berhasil disita.
Selain itu, delapan buronan yang terkait dengan operasi kriminal ini akan ditambahkan ke dalam daftar Most Wanted Eropa.
Peran Kolaborasi Internasional
Operasi ini menjadi bukti nyata bagaimana kolaborasi internasional dapat secara efektif melawan ancaman siber. Dengan kepemimpinan dari Prancis, Jerman, dan Belanda, serta dukungan dari Europol dan Eurojust, negara-negara yang berpartisipasi bekerja bahu-membahu untuk menghentikan operasi botnet ini.
Perusahaan swasta seperti Bitdefender dan Proofpoint memberikan dukungan teknis, termasuk analisis infrastruktur botnet dan identifikasi indikator ancaman. Kolaborasi antara sektor publik dan swasta ini menunjukkan kekuatan sinergi dalam melawan kejahatan siber.
Dampak pada Aktivitas Kejahatan Siber
Operasi ini berhasil mengganggu sejumlah besar aktivitas kriminal yang bergantung pada botnet, termasuk:
- Penghentian Distribusi Ransomware: Botnet sering digunakan untuk menyebarkan ransomware ke organisasi dan individu. Dengan menonaktifkan infrastruktur botnet, penyebaran ransomware dapat ditekan secara signifikan.
- Mengurangi Risiko Pencurian Data: Penutupan domain dan server menghentikan transmisi data curian ke pelaku ancaman.
- Memutus Komunikasi Penjahat Siber: Infrastruktur yang digunakan untuk mengendalikan perangkat yang terinfeksi tidak lagi berfungsi.
Studi Kasus: Dampak pada Trickbot
Trickbot adalah salah satu malware dropper paling terkenal yang digunakan untuk meluncurkan serangan ransomware dan mencuri informasi. Dengan penghancuran server yang mendukung Trickbot, operasi ini mengurangi kemampuan pelaku ancaman untuk melanjutkan operasi mereka. Peneliti keamanan melaporkan penurunan drastis dalam aktivitas Trickbot segera setelah operasi selesai.
Kesimpulan
Operation Endgame adalah langkah penting dalam melawan ancaman siber global. Dengan menangkap pelaku utama, menutup server, dan menyita domain, operasi ini menunjukkan bahwa kolaborasi internasional adalah kunci untuk menghentikan operasi kriminal siber.
Namun, ancaman siber terus berkembang. Penegakan hukum dan industri keamanan siber harus terus meningkatkan kolaborasi mereka untuk tetap selangkah lebih maju dari pelaku ancaman.
Sebagai pakar keamanan siber, saya percaya bahwa Operation Endgame adalah pengingat kuat bahwa kerja sama global tidak hanya memungkinkan tetapi juga penting untuk memerangi kejahatan siber. Kita harus terus membangun fondasi ini untuk menciptakan lingkungan digital yang lebih aman bagi semua orang.








Comments are closed