




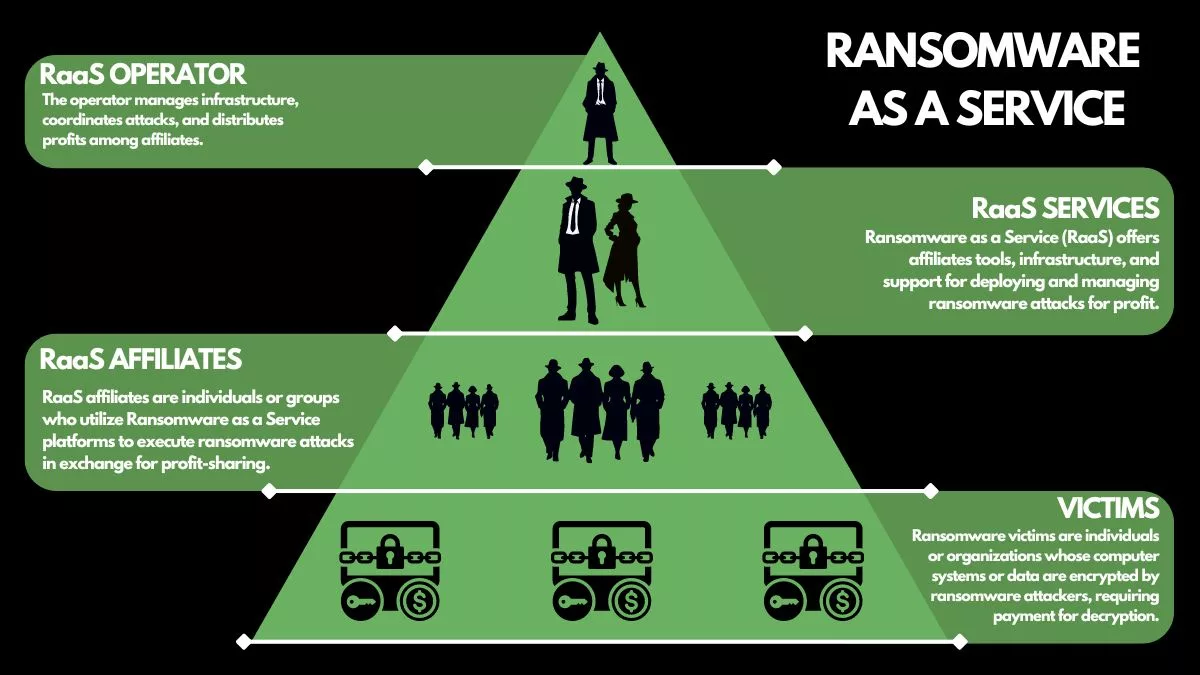
Sebagai seorang praktisi keamanan siber dengan pengalaman lebih dari satu dekade, saya menyadari bahwa Ransomware as a Service (RaaS) bukan hanya masalah biasa, melainkan model bisnis kriminal yang sangat terstruktur. Ini adalah inovasi jahat dalam dunia kejahatan siber yang telah merevolusi cara pelaku ancaman melancarkan serangan mereka.
Secara sederhana, RaaS adalah model berbasis langganan yang memungkinkan “afiliasi” untuk menggunakan alat ransomware yang sudah ada untuk melancarkan serangan siber. Pengembang alat ini menyediakan segalanya — mulai dari perangkat ransomware hingga dukungan pelanggan, sering kali melalui dasbor yang mudah digunakan.
Model ini telah menurunkan hambatan teknis bagi para penjahat siber, sehingga bahkan individu dengan pengetahuan teknis minim pun dapat meluncurkan serangan yang menghancurkan.
Evolusi Gelap: Kelompok Ransomware Ternama
Beberapa kelompok ransomware terkenal yang mengoperasikan layanan RaaS meliputi REvil, DarkSide, dan LockBit. Kelompok-kelompok ini telah menjadi momok di dunia maya dengan serangan-serangan profil tinggi yang menunjukkan betapa seriusnya ancaman ini.
Kelompok Ransomware dan Aksi Mereka:
- REvil: Terkenal karena serangan terhadap JBS Foods, REvil menunjukkan bagaimana ransomware dapat melumpuhkan perusahaan besar dan menciptakan dampak ekonomi yang masif.
- DarkSide: Serangan mereka terhadap Colonial Pipeline mengungkap kerentanan dalam infrastruktur kritis, menyebabkan gangguan besar pada pasokan energi.
- LockBit: Terus berkembang dengan teknik yang lebih cepat dan efisien dalam mengenkripsi jaringan, menjadikannya ancaman yang sulit dihentikan.
Kelompok lain seperti Cl0p, Black Basta, dan Akira Ransomware juga menjadi bagian dari ekosistem ini, masing-masing dengan taktik dan target yang berbeda, tetapi dengan tujuan yang sama: keuntungan finansial besar melalui cara ilegal.
Model Keuntungan: Mengapa RaaS Sangat Berbahaya?
Model bisnis RaaS sangat menggiurkan karena berbasis pembagian keuntungan. Para afiliasi membayar biaya langganan atau memberikan persentase dari uang tebusan yang berhasil dikumpulkan, biasanya antara 20% hingga 40% kepada penyedia layanan RaaS.
Mengapa Ini Efektif?
- Insentif Finansial: Baik pengembang maupun afiliasi termotivasi untuk terus melancarkan serangan karena semakin sukses serangan, semakin besar pendapatan yang dihasilkan.
- Siklus Inovasi: Keuntungan finansial dari serangan digunakan kembali untuk mengembangkan ransomware yang lebih canggih, menciptakan siklus inovasi yang terus-menerus.
Dampak Menghancurkan Ransomware
Dampak ransomware, terutama yang didukung oleh model RaaS, sangat menghancurkan, baik secara finansial maupun reputasi:
- Kerugian Finansial: Biaya yang ditanggung perusahaan bisa mencapai jutaan dolar hanya dari satu serangan.
- Downtime Operasional: Waktu henti yang disebabkan oleh serangan ransomware sering kali menyebabkan gangguan signifikan pada operasi bisnis.
- Kerusakan Reputasi: Hilangnya kepercayaan pelanggan dan mitra dapat berdampak jangka panjang pada keberlangsungan bisnis.
- Peningkatan Serangan: Model RaaS telah mempercepat frekuensi dan kompleksitas serangan, menjadikannya salah satu perhatian utama bagi profesional keamanan siber di seluruh dunia.
Strategi Menghadapi RaaS
Melawan ancaman RaaS membutuhkan pendekatan yang komprehensif dan berlapis. Berikut adalah beberapa langkah yang saya rekomendasikan:
1. Pendidikan Karyawan
Edukasi adalah garis pertahanan pertama. Karyawan harus dilatih untuk mengenali upaya phishing, yang sering kali menjadi titik masuk utama ransomware.
2. Cadangan dan Enkripsi Data
Selalu lakukan pencadangan data secara rutin dan pastikan data tersebut terenkripsi. Dengan langkah ini, sistem Anda dapat dipulihkan tanpa perlu membayar tebusan jika terjadi serangan.
3. Perkuat Keamanan Jaringan
Implementasikan langkah-langkah keamanan jaringan seperti:
- Firewall yang kuat.
- Sistem deteksi dan pencegahan intrusi (IDS/IPS).
- Penilaian kerentanan secara berkala.
4. Kolaborasi dan Berbagi Intelijen Ancaman
Bergabunglah dengan aliansi keamanan siber atau komunitas berbagi intelijen ancaman. Dengan berbagi informasi tentang taktik, teknik, dan prosedur (TTP) ransomware, organisasi dapat lebih siap menghadapi ancaman.
5. Otomasi dan Teknologi AI
Manfaatkan teknologi berbasis AI untuk mendeteksi pola ancaman secara dini. Sistem otomatis dapat mempercepat respons dan mengurangi risiko serangan yang berhasil.
Penutup
Kehadiran Ransomware as a Service adalah panggilan untuk bertindak bagi semua profesional keamanan siber. Ini adalah pengingat akan pentingnya kewaspadaan, edukasi, dan kolaborasi dalam melawan kejahatan siber yang terus berkembang.
Ingatlah bahwa biaya pencegahan selalu lebih kecil daripada biaya pelanggaran. Dengan memahami ancaman, memperkuat pertahanan, dan bekerja sama, kita dapat membuat dampak signifikan dalam melawan RaaS dan melindungi masa depan dunia digital.








Comments are closed