




Dalam dunia keamanan siber yang semakin kompleks, incident response (tanggapan insiden) tidak lagi sekadar reaksi terhadap serangan yang sudah terjadi. Ia telah berevolusi menjadi komponen kritis dalam strategi manajemen risiko organisasi. Perubahan paradigma ini tercermin dalam pembaruan NIST Cybersecurity Framework (CSF) 2.0, yang mengintegrasikan incident response ke dalam siklus hidup berkelanjutan, didukung oleh Cyber Threat Intelligence (CTI). Artikel ini akan mengulas model baru tersebut, tantangan implementasinya, serta bagaimana integrasi CTI dapat menjadi game-changer dalam menghadapi ancaman siber modern.
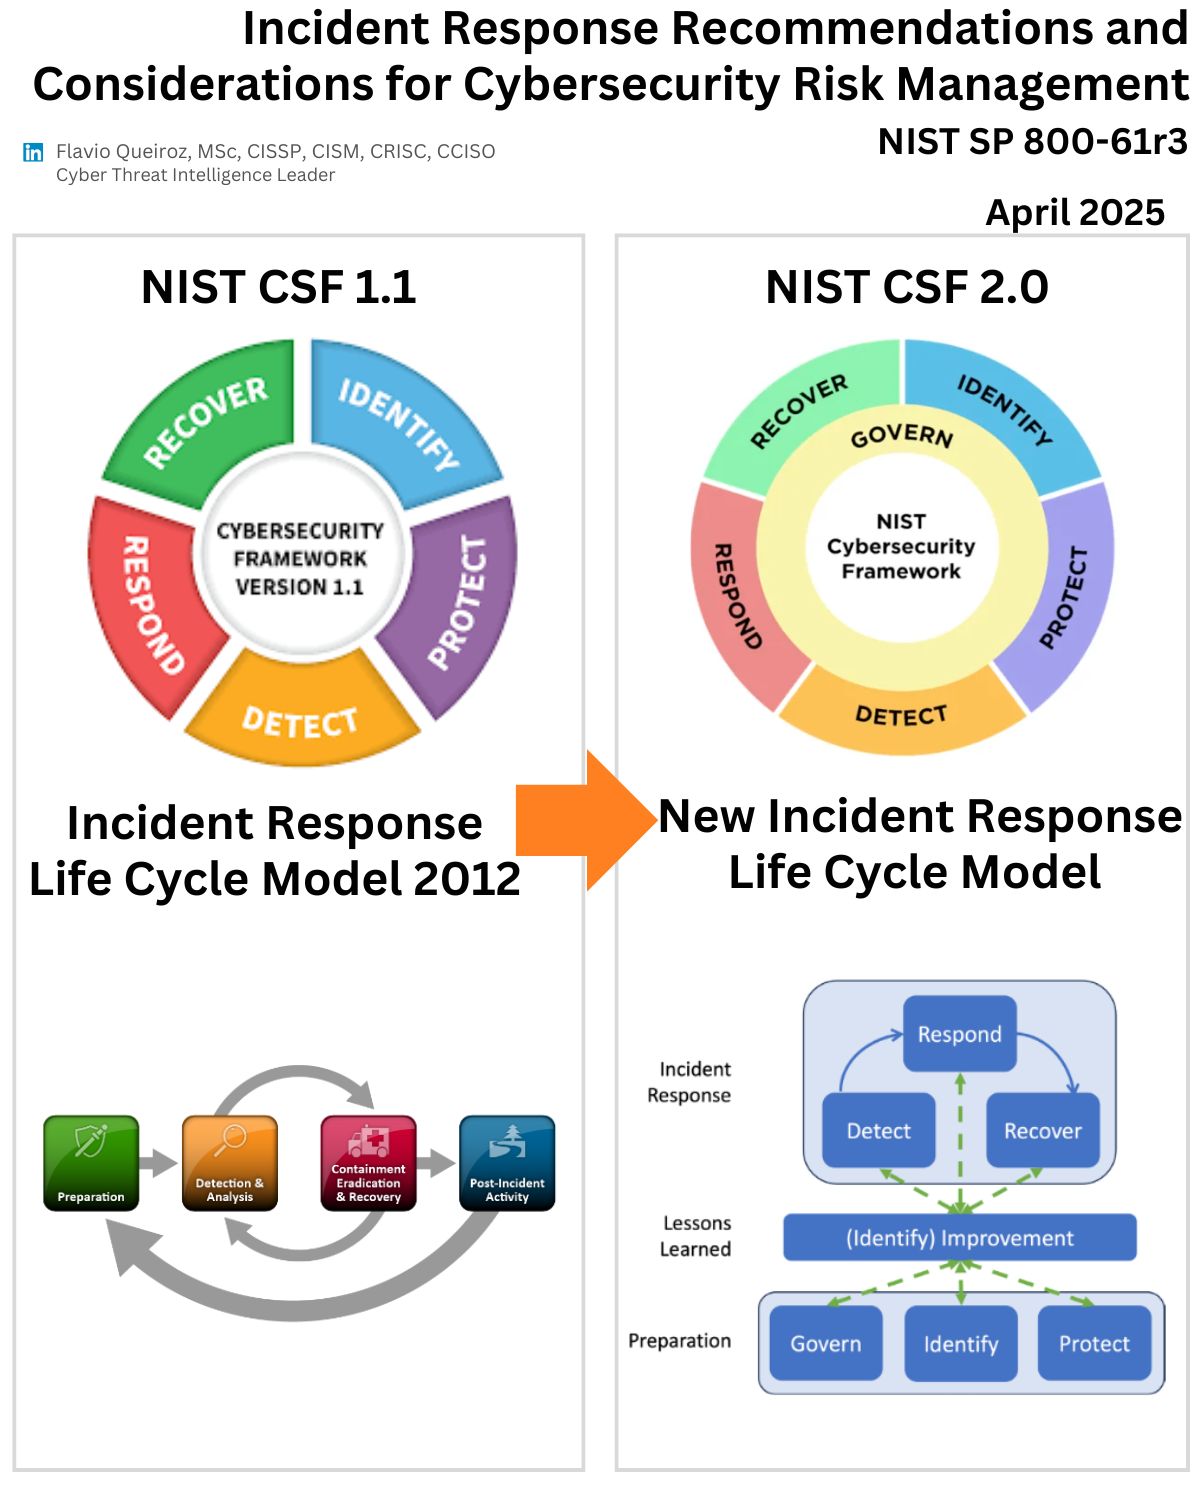
Dari CSF 1.1 ke CSF 2.0: Transformasi Model Siklus Hidup
NIST SP 800-61r3 menjadi landasan utama dalam restrukturisasi incident response. Jika sebelumnya model CSF 1.1 bersifat siklus dan reaktif (misalnya: Preparation → Detection → Analysis → Containment → Recovery → Post-Incident Activity), CSF 2.0 memperkenalkan pendekatan yang lebih holistik dan terintegrasi dengan fungsi-fungsi kerangka kerja lainnya seperti GOVERN, IDENTIFY, dan PROTECT.
Perubahan Utama:
- Fokus pada Continuous Improvement:
CSF 2.0 menggantikan model siklus tradisional dengan siklus hidup yang menekankan perbaikan berkelanjutan. Fase Post-Incident Activity kini diintegrasikan ke dalam Lessons Learned dan Identify Improvement, memastikan setiap insiden menjadi bahan evaluasi untuk meningkatkan ketahanan organisasi. - Kolaborasi Lintas Fungsi:
CSF 2.0 menghapus batasan antara tim incident response dengan fungsi lain seperti manajemen risiko, kepatuhan, dan operasional. Misalnya, fase GOVERN menuntut keterlibatan pemangku kepentingan non-teknis (seperti dewan direksi) dalam pengambilan keputusan strategis. - Shared Taxonomy:
Kerangka kerja ini memperkenalkan taksonomi seragam untuk insiden siber, memudahkan komunikasi antar-sektor. Contohnya, istilah “Confinement Endelection & Recovery” menggantikan fase Containment lama, menekankan pentingnya identifikasi akar masalah sebelum pemulihan.
Integrasi CTI: Dari Deteksi hingga Keputusan Proaktif
Salah satu inovasi terbesar CSF 2.0 adalah integrasi Cyber Threat Intelligence (CTI) ke dalam seluruh siklus incident response. CTI tidak hanya membantu organisasi memahami ancaman eksternal, tetapi juga meningkatkan akurasi deteksi dan kecepatan respons.
CTI dalam Praktik:
- Fase Deteksi & Analisis (DE-AE-07):
CTI menyediakan Indicators of Compromise (IoCs) dan Tactics, Techniques, and Procedures (TTPs) yang digunakan aktor ancaman. Misalnya, jika sebuah organisasi menerima informasi tentang serangan phishing yang menargetkan sektor mereka, tim keamanan dapat langsung memfilter email dengan pola serupa. - Identifikasi Ancaman (ID-RA-02 & ID-RA-03):
CTI dari forum berbagi informasi (seperti ISACs) memungkinkan organisasi mengidentifikasi ancaman internal dan eksternal secara real-time. Contoh: Laporan tentang eksploitasi kerentanan di software tertentu bisa mendorong patch lebih cepat. - Peningkatan Keputusan Proaktif:
Sebagai seorang pembelajar cybersecurity, saya melihat CTI sebagai “mata dan telinga” tim keamanan. Dengan data intelijen yang relevan, organisasi tidak hanya merespons insiden, tetapi juga memprediksi vektor serangan berikutnya. Misalnya, tren peningkatan serangan ransomware di sektor kesehatan dapat mendorong simulasi tabletop exercise spesifik.
Analisis Risiko dan Rekomendasi Praktis
Meski CSF 2.0 menawarkan kerangka kerja yang lebih matang, implementasinya tidak tanpa tantangan. Berikut analisis risiko dan rekomendasi dari sudut pandang praktisi:
Tantangan Utama:
- Keterbatasan Sumber Daya CTI:
Banyak organisasi, terutama UMKM, kesulitan membangun tim CTI internal. Solusinya adalah memanfaatkan layanan threat intelligence berbasis cloud atau berkolaborasi dengan penyedia pihak ketiga. - Kesenjangan Keterampilan:
Integrasi CTI membutuhkan keahlian khusus dalam analisis data dan pemetaan ancaman. Pelatihan sertifikasi seperti CCTIM (Certified Cyber Threat Intelligence Manager) atau kerja sama dengan akademisi bisa menjadi jawaban. - Overload Informasi:
Banjir data CTI dari berbagai sumber dapat membingungkan tim. Rekomendasinya adalah menggunakan platform Security Orchestration, Automation, and Response (SOAR) untuk memfilter dan memprioritaskan ancaman.
Rekomendasi Pencegahan:
- Adopsi Framework Hybrid: Gabungkan CSF 2.0 dengan kerangka kerja lain seperti MITRE ATT&CK untuk pemetaan TTPs yang lebih detail.
- Simulasi Rutin: Lakukan red team/blue team exercises untuk menguji efektivitas integrasi CTI.
- Berbagi Intelijen: Bergabung dengan komunitas seperti FIRST (Forum of Incident Response and Security Teams) untuk mendapatkan akses ke CTI terkini.
Tren Terkini: Kolaborasi dan AI dalam CTI
Sebagai seorang pembelajar cybersecurity, saya melihat dua tren utama yang akan membentuk masa depan incident response:
- Kolaborasi Lintas Sektor:
Serangan siber modern seringkali menargetkan rantai pasok (supply chain). CSF 2.0 mendorong organisasi untuk berbagi CTI dengan mitra bisnis, bahkan pesaing, demi membangun pertahanan kolektif. Contoh sukses adalah inisiatif JCDC (Joint Cyber Defense Collaborative) di AS. - Kecerdasan Buatan (AI) dalam CTI:
AI dan machine learning mulai digunakan untuk menganalisis data ancaman dalam skala besar. Tools seperti IBM Watson for Cybersecurity mampu mengidentifikasi pola serangan yang tidak terlihat oleh analis manusia. Namun, kelemahannya adalah risiko bias dalam dataset pelatihan.
Kesimpulan: Membangun Ketahanan dengan Pendekatan Baru
CSF 2.0 bukan sekadar pembaruan teknis—ia merepresentasikan pergeseran filosofis dalam manajemen insiden siber. Dengan menjadikan incident response sebagai bagian dari manajemen risiko dan memperkayanya dengan CTI, organisasi dapat beralih dari mode reaktif ke proaktif.
Sebagai penutup, saya ingin menekankan bahwa keberhasilan model ini bergantung pada tiga pilar: komitmen kepemimpinan, investasi dalam teknologi, dan budaya kolaborasi. Di era di mana ancaman siber terus berkembang, hanya organisasi yang mampu beradaptasi dengan cepat yang akan bertahan.“Incident response bukan lagi tentang memadamkan api—tapi tentang membangun sistem pemadam yang lebih cerdas sebelum kebakaran berikutnya terjadi.” — Seorang Pembelajar Cybersecurity.








Comments are closed