




Di era digital yang semakin maju, perlindungan data pribadi menjadi isu kritis bagi individu, bisnis, dan pemerintah. Setiap negara memiliki kerangka hukum yang berbeda untuk mengatur pengumpulan, pemrosesan, dan penyimpanan data pribadi. Artikel ini akan membahas perbandingan kebijakan perlindungan data pribadi di beberapa negara Asia dan Uni Eropa berdasarkan parameter utama seperti dasar hukum, kewajiban transparansi, keamanan data, hingga transfer data internasional.
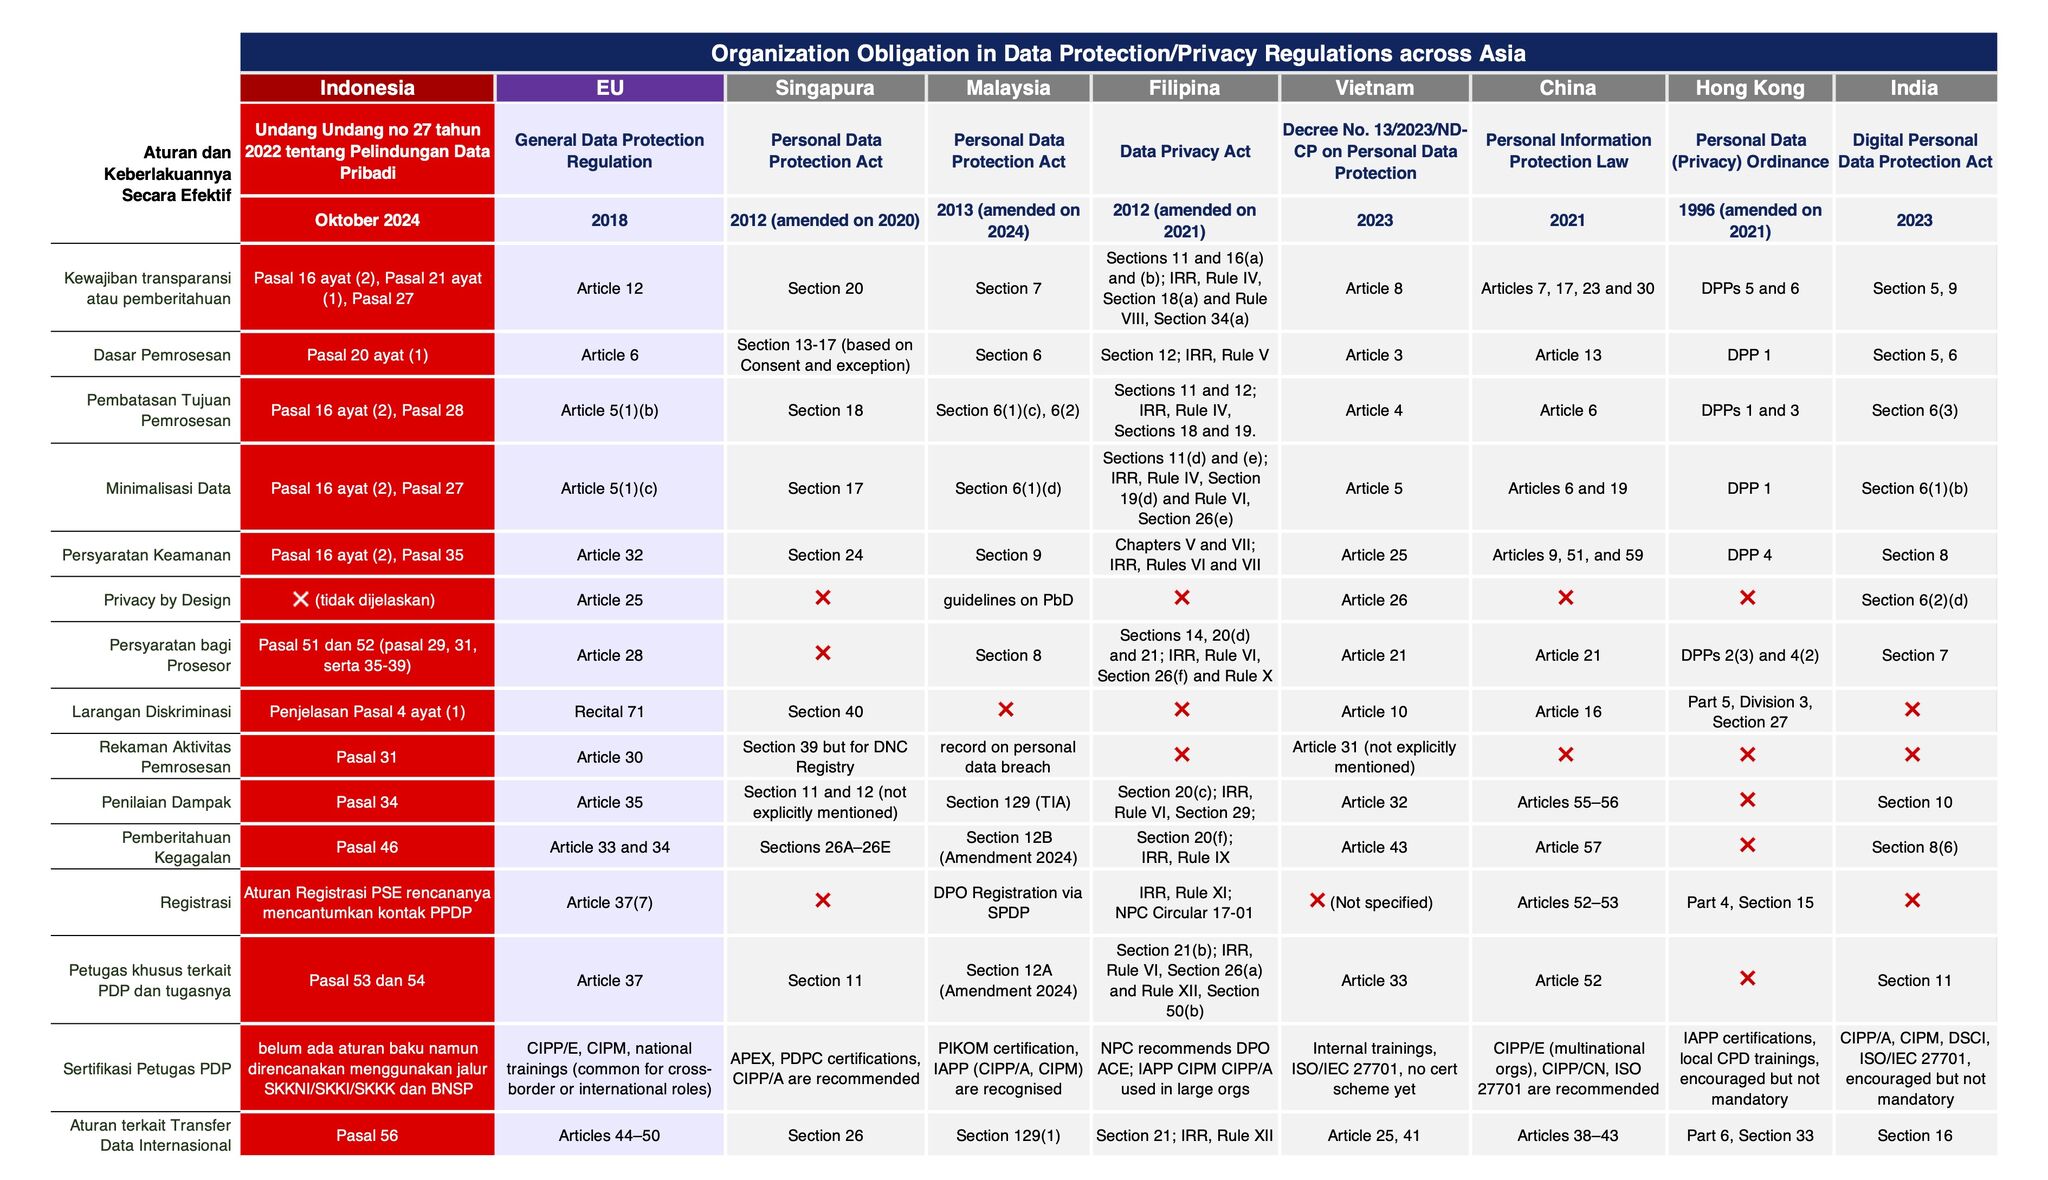
1. Dasar Hukum dan Tahun Berlaku
Setiap negara memiliki peraturan spesifik yang menjadi landasan perlindungan data pribadi. Berikut rinciannya:
- Indonesia:
Dasar hukum utama adalah Peraturan Pemerintah No. 27 Tahun 2022 tentang Perlindungan Data Pribadi (PP PDP) yang berlaku mulai Oktober 2024. Peraturan ini mengatur hak individu atas data pribadi dan kewajiban pengontrol data. - Uni Eropa (UE):
General Data Protection Regulation (GDPR) berlaku sejak 2018. GDPR dianggap sebagai standar emas perlindungan data global karena cakupannya yang luas dan sanksi berat bagi pelanggar. - Singapura:
Personal Data Protection Act (PDPA) diperkenalkan pada 2012 dan direvisi pada 2020. PDPA fokus pada konsumen dan kewajiban organisasi untuk melindungi data. - Malaysia:
Personal Data Protection Act (PDPA) berlaku sejak 2013 dan diamendemen pada 2024 untuk memperkuat perlindungan data. - Filipina:
Data Privacy Act of 2012 diamendemen pada 2021, menekankan hak subjek data dan kewajiban pengontrol data. - Vietnam:
Decree No. 13/2023/ND-CP on Personal Data Protection berlaku sejak 2023, menjadi kerangka hukum pertama yang komprehensif di Vietnam. - China:
Personal Information Protection Law (PIPL) berlaku sejak 2021, mengatur pemrosesan data pribadi dan transfer data lintas batas. - Hong Kong:
Personal Data (Privacy) Ordinance telah ada sejak 1996 dan direvisi pada 2021 untuk menyesuaikan dengan perkembangan teknologi. - India:
Digital Personal Data Protection Act (DPDPA) disahkan pada 2023, menjadi tonggak penting bagi India dalam mengatur data pribadi.
2. Kewajiban Transparansi
Kewajiban transparansi mengharuskan organisasi untuk memberikan informasi jelas tentang tujuan dan cara pemrosesan data.
- Indonesia:
Diatur dalam Pasal 16 ayat (2) dan Pasal 21 ayat (1) PP PDP, organisasi wajib memberitahu subjek data sebelum mengumpulkan data. - UE (GDPR):
Pasal 12 mewajibkan informasi yang jelas, singkat, dan mudah diakses. - Singapura:
Section 20 PDPA mewajibkan organisasi untuk mengungkapkan tujuan pengumpulan data. - Malaysia:
Section 7 PDPA mengharuskan pemberitahuan tertulis kepada subjek data. - Vietnam:
Article 9 Decree No. 13 menekankan transparansi dalam pemrosesan data. - India:
Section 5 DPDPA mewajibkan pemberitahuan dalam bahasa yang mudah dipahami.
3. Dasar Pemrosesan Data
Pemrosesan data harus memiliki dasar hukum yang sah, seperti persetujuan atau kepentingan publik.
- Indonesia:
Pasal 26 ayat (1) PP PDP menyatakan bahwa pemrosesan data harus didasarkan pada persetujuan atau kepentingan hukum. - UE (GDPR):
Article 6 mencakup enam dasar hukum, termasuk persetujuan, kontrak, dan kepentingan sah. - Singapura:
Section 13-17 PDPA mengizinkan pemrosesan data berdasarkan persetujuan atau pengecualian tertentu. - China:
Article 13 PIPL mewajibkan persetujuan eksplisit untuk pemrosesan data sensitif.
4. Pembatasan Tujuan Pemrosesan
Data hanya boleh diproses untuk tujuan yang spesifik dan sah.
- Indonesia:
Pasal 16 ayat (2) dan Pasal 28 PP PDP melarang penggunaan data di luar tujuan yang diinformasikan. - UE (GDPR):
Article 6(1)(b) membatasi pemrosesan data untuk tujuan yang telah ditetapkan. - India:
Section 6(3) DPDPA mewajibkan data tidak digunakan untuk tujuan lain tanpa persetujuan tambahan.
5. Keamanan Data
Organisasi wajib melindungi data dari akses ilegal atau kebocoran.
- Indonesia:
Pasal 38 PP PDP mewajibkan penerapan langkah teknis dan organisasional untuk keamanan data. - Singapura:
Section 24 PDPA mengharuskan perlindungan data sesuai dengan risiko yang mungkin terjadi. - China:
Article 51 PIPL mewajibkan organisasi besar untuk menunjuk petugas perlindungan data.
6. Privacy by Design
Konsep ini mewajibkan integrasi perlindungan privasi sejak awal pembuatan sistem.
- UE (GDPR):
Article 25 mewajibkan desain sistem yang ramah privasi. - India:
Section 6(2)(d) DPDPA mendorong penerapan prinsip ini, meski tidak wajib. - Malaysia:
Hanya tersedia pedoman, tidak diatur secara eksplisit dalam hukum.
7. Transfer Data Internasional
Transfer data lintas negara harus memenuhi persyaratan tertentu.
- Indonesia:
Pasal 106 PP PDP mengizinkan transfer data jika negara tujuan memiliki tingkat perlindungan yang memadai. - UE (GDPR):
Articles 44-60 mengatur transfer data melalui mekanisme seperti Standard Contractual Clauses (SCC). - Singapura:
Section 26 PDPA mewajibkan perlindungan setara dengan hukum Singapura.
8. Sertifikasi dan Pelatihan
Beberapa negara mendorong sertifikasi untuk meningkatkan kompetensi pengelola data.
- Indonesia:
Organisasi disarankan menggunakan standar seperti BSN ISO/IEC 27001, meski tidak wajib. - Singapura:
Sertifikasi CIPP/A dan CIPM direkomendasikan oleh PDPC. - India:
Sertifikasi DSCI dan ISO/IEC 27701 dianjurkan untuk organisasi besar.
9. Sanksi dan Pelaporan Pelanggaran
Pelanggaran perlindungan data dapat berakibat denda atau sanksi administratif.
- Indonesia:
Pasal 48 PP PDP mengatur denda hingga 2% pendapatan tahunan untuk pelanggaran berat. - UE (GDPR):
Denda maksimal mencapai €20 juta atau 4% dari pendapatan global. - Vietnam:
Article 43 Decree No. 13 memberikan sanksi denda hingga 5 miliar VND.
Kesimpulan
Perlindungan data pribadi terus berkembang seiring dengan dinamika teknologi dan kebutuhan masyarakat. Meski setiap negara memiliki pendekatan berbeda, prinsip dasar seperti transparansi, keamanan, dan akuntabilitas tetap menjadi fondasi utama. Organisasi yang beroperasi secara global perlu memahami kerangka hukum di setiap yurisdiksi untuk menghindari risiko hukum dan membangun kepercayaan konsumen. Dengan regulasi seperti PP PDP di Indonesia dan GDPR di Eropa, era perlindungan data yang lebih ketat telah dimulai—sebuah langkah penting untuk melindungi hak digital individu di masa depan.








Comments are closed