




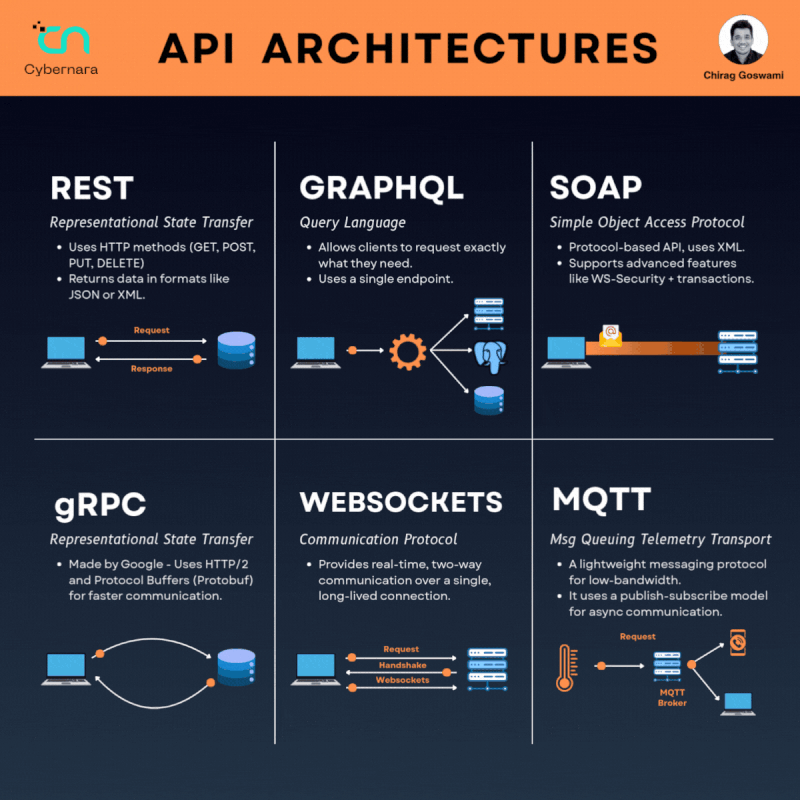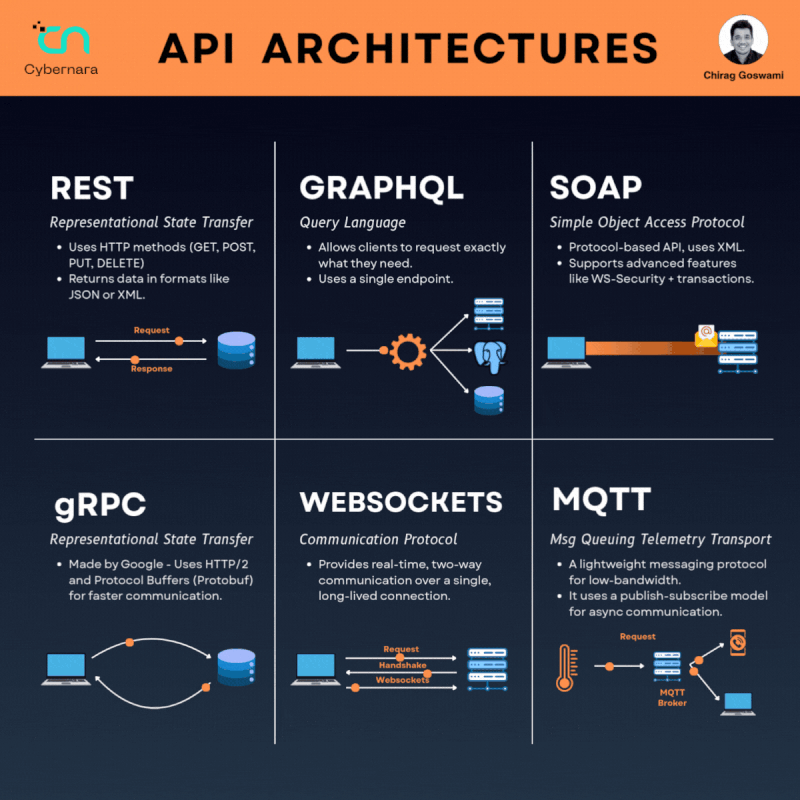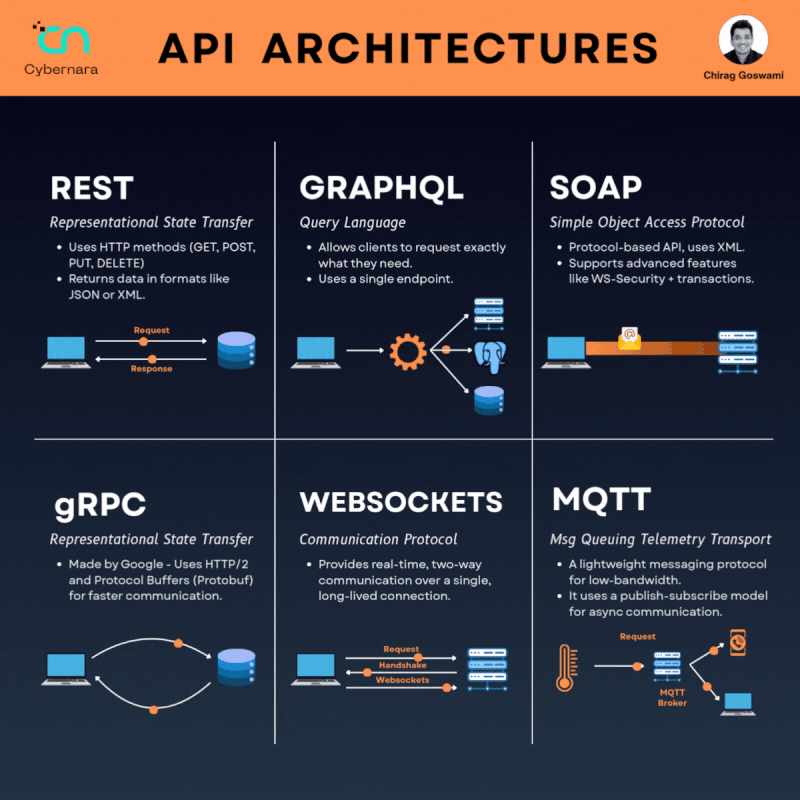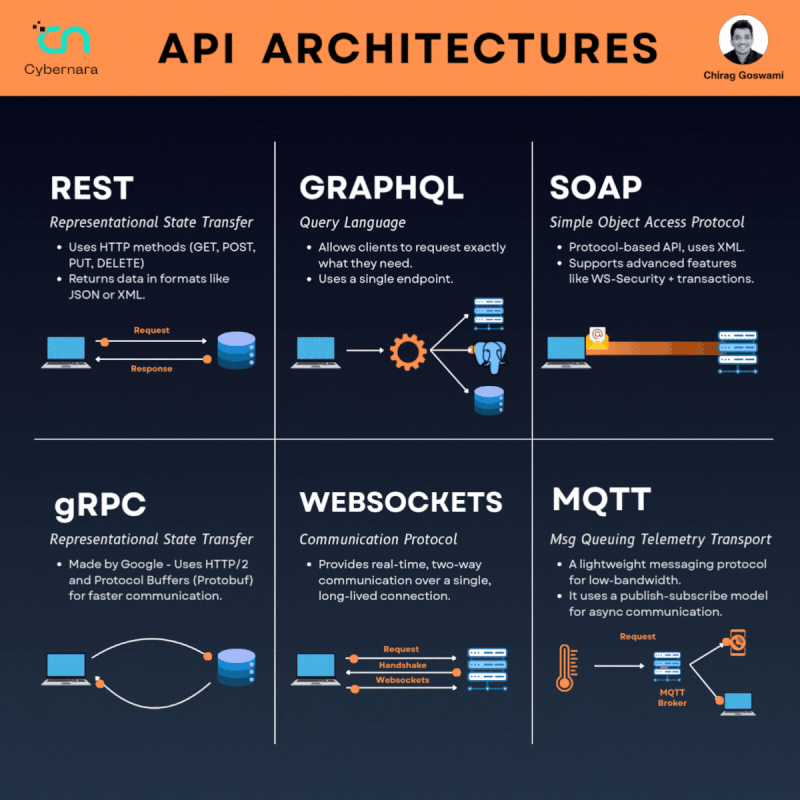
Di era digital yang serba terhubung, Application Programming Interface (API) menjadi tulang punggung komunikasi antar-sistem, mulai dari aplikasi mobile hingga perangkat Internet of Things (IoT). Namun, memilih arsitektur API yang tepat untuk kebutuhan sistem Anda bukanlah perkara sederhana. Setiap arsitektur memiliki kelebihan dan kekurangan, serta kasus penggunaan yang berbeda. Dalam artikel ini, kita akan menjelajahi enam arsitektur API populer—REST, GraphQL, SOAP, gRPC, WebSockets, dan MQTT—dengan analisis mendalam untuk membantu Anda membuat keputusan yang tepat. Dengan perspektif seorang pembelajar cybersecurity, saya juga akan menyoroti aspek keamanan dan performa yang sering diabaikan dalam pemilihan API.
1. REST: Pilihan Klasik yang Fleksibel
Apa itu REST?
REST (Representational State Transfer) adalah arsitektur API yang paling umum digunakan, terutama untuk aplikasi web. REST memanfaatkan metode HTTP standar seperti GET, POST, PUT, dan DELETE, serta mengembalikan data dalam format JSON atau XML. Desainnya sederhana, mudah diimplementasikan, dan kompatibel dengan hampir semua teknologi.
Kelebihan:
- Interoperabilitas tinggi: REST bekerja dengan protokol HTTP yang universal, sehingga cocok untuk integrasi lintas platform.
- Mudah dipahami: Pengembang dapat langsung bekerja dengan REST karena strukturnya intuitif, menggunakan URL untuk mengakses sumber daya (misalnya, /users/123).
- Skalabilitas: REST mendukung caching, yang meningkatkan performa untuk permintaan berulang.
Kekurangan:
- Overfetching/Underfetching: REST sering mengembalikan data lebih banyak (atau lebih sedikit) dari yang dib setpoint oleh klien, yang bisa membebani jaringan.
- Kompleksitas untuk data besar: Untuk kebutuhan data yang kompleks, seperti aplikasi dengan banyak relasi, REST bisa menjadi berat karena memerlukan beberapa permintaan.
Kasus Penggunaan:
REST ideal untuk aplikasi web sederhana, sistem manajemen konten, atau proyek yang membutuhkan integrasi cepat dengan sistem eksternal.
Perspektif Cybersecurity:
Sebagai seorang pembelajar cybersecurity, saya menekankan pentingnya mengamankan API REST dengan protokol HTTPS untuk enkripsi data. Selain itu, gunakan mekanisme autentikasi seperti OAuth 2.0 dan validasi input untuk mencegah serangan seperti SQL Injection atau Cross-Site Scripting (XSS). REST sering menjadi target karena popularitasnya, jadi pastikan Anda menerapkan rate limiting untuk mencegah penyalahgunaan.
2. GraphQL: Solusi Modern untuk Efisiensi Data
Apa itu GraphQL?
GraphQL diciptakan untuk mengatasi kelemahan REST, khususnya masalah overfetching dan underfetching. Dengan GraphQL, klien dapat meminta data spesifik yang dibutuhkan melalui satu endpoint, mengurangi jumlah data yang dikirim.
Kelebihan:
- Fleksibilitas tinggi: Klien menentukan struktur data yang diinginkan, ideal untuk aplikasi dengan kebutuhan data yang dinamis seperti aplikasi mobile atau frontend modern.
- Efisiensi jaringan: Satu permintaan GraphQL bisa menggantikan beberapa permintaan REST, mengurangi latensi.
- Ekosistem kuat: Didukung oleh alat seperti Apollo dan Relay, GraphQL mudah diintegrasikan.
Kekurangan:
- Kompleksitas server: Logika untuk menangani kueri GraphQL lebih rumit dibandingkan REST.
- Caching sulit: Karena permintaan GraphQL bersifat dinamis, caching di tingkat HTTP menjadi lebih menantang.
Kasus Penggunaan:
GraphQL sangat cocok untuk aplikasi dengan antarmuka pengguna yang kompleks, seperti media sosial, e-commerce, atau aplikasi mobile yang membutuhkan data real-time.
Perspektif Cybersecurity:
GraphQL rentan terhadap serangan Denial of Service (DoS) karena kueri yang kompleks dapat membebani server. Untuk mencegahnya, terapkan batasan kedalaman kueri (query depth limiting) dan gunakan alat seperti GraphQL Armor untuk memantau ancaman. Selain itu, pastikan autentikasi dan otorisasi diterapkan di setiap lapisan untuk mencegah akses data yang tidak sah.
3. SOAP: Andalan untuk Keamanan Tinggi
Apa itu SOAP?
SOAP (Simple Object Access Protocol) adalah protokol berbasis XML yang menggunakan aturan ketat untuk pertukaran pesan. Meskipun dianggap kuno, SOAP masih digunakan di industri yang membutuhkan keamanan dan transaksi terjamin, seperti perbankan dan kesehatan.
Kelebihan:
- Keamanan kuat: SOAP mendukung WS-Security, yang menyediakan enkripsi dan autentikasi tingkat lanjut.
- Transaksi terjamin: SOAP memastikan pengiriman pesan yang andal, cocok untuk sistem kritis.
- Standar ketat: Struktur XML-nya memudahkan validasi dan debugging.
Kekurangan:
- Berat dan lambat: XML besar dan memakan bandwidth, membuat SOAP kurang efisien untuk aplikasi modern.
- Kurva belajar: Aturan ketat SOAP bisa menyulitkan pengembang baru.
Kasus Penggunaan:
SOAP digunakan dalam sistem perusahaan, seperti layanan perbankan online, sistem manajemen rumah sakit, atau integrasi dengan sistem legacy.
Perspektif Cybersecurity:
SOAP memiliki keunggulan dalam keamanan bawaan, tetapi tetap rentan terhadap serangan XML External Entity (XXE) jika parser tidak dikonfigurasi dengan benar. Sebagai pembelajar cybersecurity, saya menyarankan untuk menonaktifkan pemrosesan entitas eksternal dan menerapkan firewall aplikasi web (WAF) untuk melindungi endpoint SOAP.
4. gRPC: Kecepatan untuk Sistem Modern
Apa itu gRPC?
gRPC (Google Remote Procedure Call) adalah arsitektur API berbasis HTTP/2 yang menggunakan Protocol Buffers (Protobuf) untuk komunikasi cepat dan ringkas. Dirancang untuk performa tinggi, gRPC sangat cocok untuk sistem terdistribusi.
Kelebihan:
- Kecepatan tinggi: HTTP/2 dan Protobuf membuat gRPC jauh lebih cepat daripada REST atau SOAP.
- Dukungan multibahasa: Cocok untuk sistem polyglot yang menggunakan berbagai bahasa pemrograman.
- Streaming: gRPC mendukung komunikasi dua arah (bidirectional streaming), ideal untuk aplikasi real-time.
Kekurangan:
- Kompleksitas awal: Pengaturan Protobuf dan alat gRPC membutuhkan waktu belajar.
- Kurang cocok untuk web: gRPC kurang ramah untuk browser karena ketergantungan pada HTTP/2.
Kasus Penggunaan:
gRPC ideal untuk komunikasi antar-mikroservis, sistem backend berkinerja tinggi, atau aplikasi yang membutuhkan latensi rendah, seperti platform streaming atau game online.
Perspektif Cybersecurity:
gRPC menggunakan HTTP/2, yang memerlukan TLS untuk enkripsi. Namun, kesalahan konfigurasi TLS dapat membuka celah keamanan. Pastikan sertifikat SSL/TLS selalu diperbarui dan gunakan alat seperti gRPC-Web jika ingin mengintegrasikan dengan browser. Selain itu, validasi data Protobuf sangat penting untuk mencegah serangan injeksi.
5. WebSockets: Real-Time Tanpa Henti
Apa itu WebSockets?
WebSockets adalah protokol komunikasi yang memungkinkan koneksi dua arah (full-duplex) secara real-time melalui satu koneksi yang tetap terbuka. Berbeda dari API tradisional, WebSockets dirancang untuk aplikasi yang membutuhkan pembaruan instan.
Kelebihan:
- Real-time: Mendukung komunikasi instan, seperti obrolan langsung atau notifikasi langsung.
- Efisiensi: Satu koneksi dapat digunakan untuk banyak pesan, mengurangi overhead.
- Fleksibel: Bekerja dengan berbagai jenis data, tidak terbatas pada JSON atau XML.
Kekurangan:
- Kompleksitas skalabilitas: Menangani ribuan koneksi WebSockets membutuhkan infrastruktur khusus.
- Konsumsi sumber daya: Koneksi yang tetap terbuka dapat membebani server.
Kasus Penggunaan:
WebSockets cocok untuk aplikasi seperti obrolan langsung, game multipemain, dashboard keuangan, atau alat kolaborasi seperti Google Docs.
Perspektif Cybersecurity:
WebSockets rentan terhadap serangan Cross-Site WebSocket Hijacking (CSWSH) jika autentikasi tidak diterapkan dengan benar. Gunakan token autentikasi dan validasi asal (origin validation) untuk mencegah akses tidak sah. Selain itu, pastikan koneksi dienkripsi dengan TLS untuk melindungi data yang dikirim.
6. MQTT: Ringan untuk Dunia IoT
Apa itu MQTT?
MQTT (Message Queuing Telemetry Transport) adalah protokol berbasis publish-subscribe yang dirancang untuk lingkungan dengan bandwidth rendah dan latensi tinggi, seperti jaringan IoT. Perangkat mengirim data ke broker, yang kemudian mendistribusikan pesan ke klien yang berlangganan.
Kelebihan:
- Ringan: MQTT sangat efisien, cocok untuk perangkat IoT dengan sumber daya terbatas.
- Asinkronus: Mendukung komunikasi tanpa perlu koneksi langsung antar-perangkat.
- Skalabilitas: Broker MQTT dapat menangani ribuan perangkat secara bersamaan.
Kekurangan:
- Keamanan terbatas: MQTT tidak memiliki fitur keamanan bawaan yang kuat, bergantung pada TLS.
- Ketergantungan pada broker: Kegagalan broker dapat mengganggu seluruh sistem.
Kasus Penggunaan:
MQTT digunakan dalam sistem IoT, seperti sensor pintar, rumah pintar, atau aplikasi telemetri di industri otomotif dan manufaktur.
Perspektif Cybersecurity:
Sebagai pembelajar cybersecurity, saya menyoroti bahwa MQTT sering digunakan di lingkungan yang rentan, seperti jaringan IoT. Pastikan broker MQTT dikonfigurasi dengan TLS dan autentikasi berbasis kata sandi atau sertifikat. Selain itu, pantau lalu lintas untuk mendeteksi anomali, karena perangkat IoT sering menjadi target serangan botnet.
Memilih Arsitektur yang Tepat
Memilih arsitektur API bergantung pada kebutuhan spesifik sistem Anda. Berikut panduan singkat:
- REST: Pilih untuk aplikasi web sederhana atau integrasi cepat.
- GraphQL: Gunakan untuk aplikasi modern dengan kebutuhan data dinamis.
- SOAP: Cocok untuk sistem kritis dengan kebutuhan keamanan tinggi.
- gRPC: Ideal untuk mikroservis atau backend berkinerja tinggi.
- WebSockets: Terbaik untuk aplikasi real-time seperti obrolan atau game.
- MQTT: Pilihan utama untuk IoT dan lingkungan bandwidth rendah.
Sebagai pembelajar cybersecurity, saya menyarankan untuk mempertimbangkan tiga faktor utama: keamanan, skalabilitas, dan kompleksitas implementasi. Selalu mulai dengan analisis kebutuhan, seperti jenis data, pola komunikasi, dan lingkungan operasional. Misalnya, jika Anda membangun aplikasi IoT, MQTT adalah pilihan logis, tetapi jika Anda mengembangkan aplikasi web publik, REST atau GraphQL mungkin lebih praktis.
Tantangan dan Tren Masa Depan
Dunia API terus berkembang, dengan tren seperti API-first design dan serverless architecture yang semakin populer. Namun, tantangan seperti keamanan API dan pengelolaan skalabilitas tetap menjadi perhatian utama. Menurut laporan keamanan siber, lebih dari 80% serangan web menargetkan API, menjadikan perlindungan seperti autentikasi kuat, validasi input, dan pemantauan ancaman sebagai keharusan.
Di sisi teknis, integrasi AI dalam pengembangan API juga mulai terlihat, misalnya untuk menghasilkan dokumentasi otomatis atau mendeteksi pola serangan. Sebagai pembelajar cybersecurity, saya melihat bahwa masa depan API akan bergantung pada kemampuan untuk menggabungkan performa tinggi dengan keamanan yang adaptif, terutama di tengah ancaman siber yang semakin canggih.
Memilih arsitektur API yang tepat adalah langkah krusial untuk membangun sistem yang efisien, aman, dan skalabel. REST menawarkan kesederhanaan, GraphQL memberikan fleksibilitas, SOAP menjamin keamanan, gRPC unggul dalam kecepatan, WebSockets mendukung real-time, dan MQTT memimpin di dunia IoT. Dengan memahami kelebihan, kekurangan, dan kebutuhan sistem Anda, Anda dapat membuat keputusan yang tepat.
Sebagai seorang pembelajar cybersecurity, saya menekankan bahwa keamanan harus menjadi prioritas utama, apa pun arsitektur yang dipilih. Dengan menerapkan praktik terbaik seperti enkripsi, autentikasi, dan pemantauan, Anda dapat meminimalkan risiko dan memastikan API Anda menjadi fondasi yang kuat untuk aplikasi Anda. Di dunia yang semakin terhubung, API bukan hanya alat teknis, tetapi juga jembatan yang menghubungkan inovasi dengan keamanan.








Comments are closed