



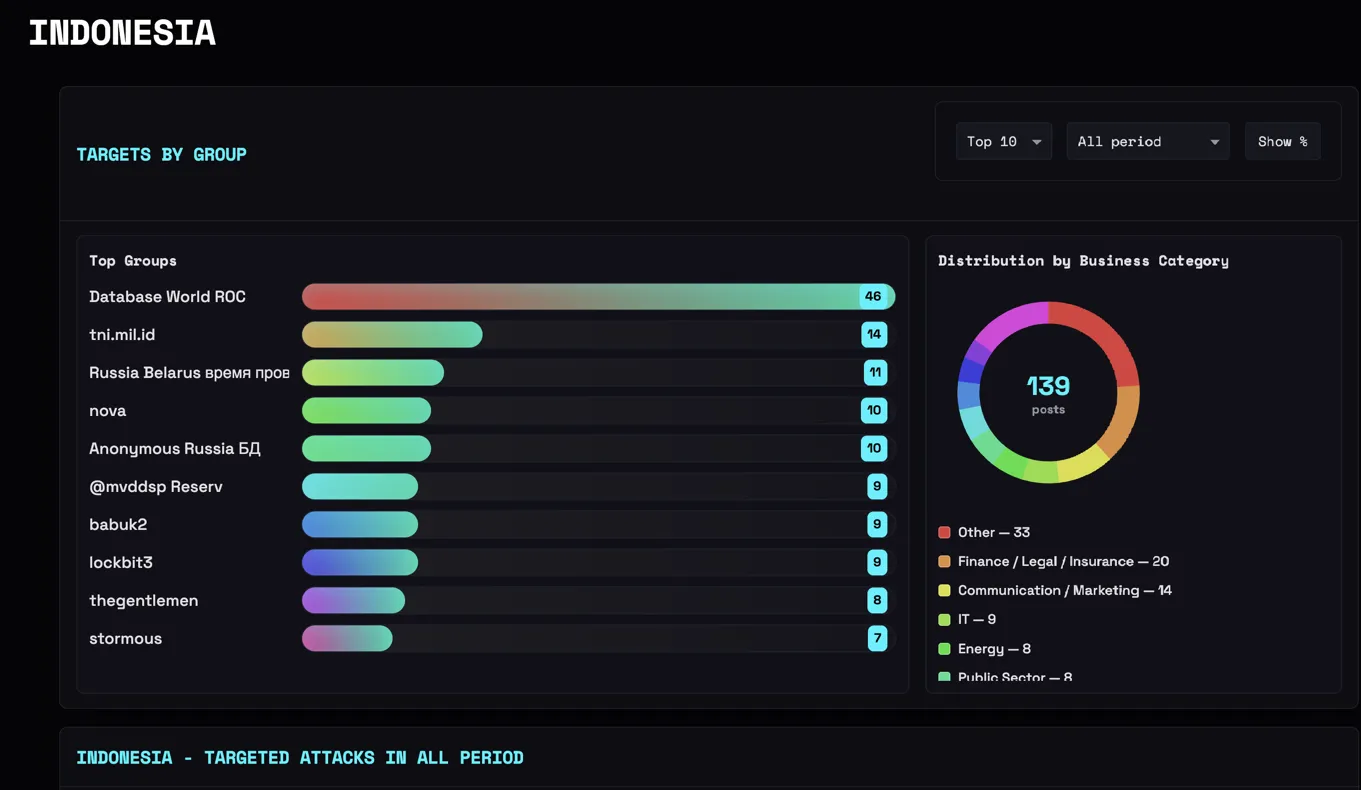
sumber: hxxps: //breach.house/country/ID
Dashboard Breach House untuk kategori “Indonesia” menunjukkan gambaran yang jarang bisa dilihat organisasi secara langsung: bagaimana kelompok ransomware dan aktor pembocor data (leak actor) memandang Indonesia sebagai target. Data pada tangkapan layar (snapshot per Agustus 2026, cakupan “all period” kurang lebih 12 bulan ke belakang) mencatat:
- 256 insiden serangan tercatat pada panel Attack Type Distribution, terbagi atas 140 klaim ransomware (54,7%) dan 116 klaim pembocoran data/breach (45,3%).
- 139 post unik pada panel Distribution by Business Category, terpecah ke lebih dari 10 kategori bisnis — mengindikasikan bahwa satu entitas atau satu kampanye leak kerap muncul berkali-kali di linimasa (lihat analisis pola di bawah).
- 10 kelompok/pelaku teratas bertanggung jawab atas mayoritas volume klaim, dipimpin oleh satu aktor yang jauh meninggalkan yang lain.
Angka ini selaras dengan narasi makro yang disampaikan BSSN dan APJII: Indonesia bukan sekadar target insidental, melainkan target sistemik yang berulang, lintas sektor, dan lintas motif (kriminal murni, hacktivism, hingga kemungkinan geopolitik).
1. Anatomi Pelaku: Siapa yang Paling Aktif Menyerang Indonesia?
Panel Top Groups menunjukkan sebaran yang sangat timpang (long-tail distribution):
| Peringkat | Aktor/Grup | Jumlah Post | Karakter Serangan |
| 1 | Database World ROC | 46 | Pembocor data massal — men-dump database instansi .ac.id, .go.id, .sch.id, .or.id |
| 2 | tni.mil.id (kampanye) | 14 | Kebocoran terfokus pada domain militer |
| 3 | Russia Belarus (kampanye “время прошло”) | 11 | Diduga bermuatan hacktivism pro-Rusia |
| 4 | nova | 10 | Grup ransomware aktif — targetkan RS, koperasi, kementerian |
| 5 | Anonymous Russia БД | 10 | Dump database, motif hacktivism |
| 6 | @mvddsp Reserv | 9 | Kampanye leak terfokus |
| 7 | babuk2 | 9 | Varian rebrand dari keluarga ransomware Babuk |
| 8 | LockBit3 | 9 | RaaS global kelas kakap, masih aktif meski operasinya berulang kali digempur law enforcement |
| 9 | TheGentlemen | 8 | RaaS relatif baru, menyasar korporasi besar (mis. maskapai, asuransi) |
| 10 | Stormous | 7 | Hybrid hacktivist-ransomware, historis menyasar sektor publik |
Empat pengamatan tajam dari tabel ini:
Pertama, dominasi database dumper di atas ransomware “murni”. Grup nomor satu, Database World ROC, bukan operator ransomware klasik yang mengenkripsi lalu meminta tebusan — pola posting-nya ([email protected], lke.polinema.ac.id.rar, 341K Indonesian National Police Database.zip) menunjukkan modus scraping/eksfiltrasi database pendidikan dan pemerintah dalam skala besar, lalu dijual atau dipublikasikan di forum. Ini penting: risiko terbesar Indonesia saat ini bukan cuma enkripsi sistem, tapi eksposur data pribadi warga negara dalam volume ratusan ribu hingga jutaan baris — bahan baku sempurna untuk social engineering, SIM-swap, dan penipuan finansial lanjutan.
Kedua, ekosistem RaaS (Ransomware-as-a-Service) global tetap memilih Indonesia sebagai hunting ground. LockBit3, Babuk2, TheGentlemen, DragonForce, dan Coinbasecartel — semuanya nama yang muncul di data ini — adalah brand RaaS yang beroperasi lintas negara dengan model afiliasi. Kehadiran mereka menunjukkan Indonesia sudah masuk radar operasi terorganisir, bukan sekadar korban serangan oportunistik skrip-kiddie.
Ketiga, sinyal hacktivism/geopolitik tidak bisa diabaikan. Nama kampanye seperti “Russia Belarus время прошло” (bahasa Rusia: waktu telah berlalu) dan “Anonymous Russia БД” (БД = baza dannykh, database) mengindikasikan keterlibatan aktor pro-Rusia yang mendorong narasi politik lewat pembocoran data — pola yang lazim ditemukan sejak eskalasi konflik Rusia-Ukraina memicu gelombang hacktivism global menyasar negara-negara yang dianggap “netral” atau strategis.
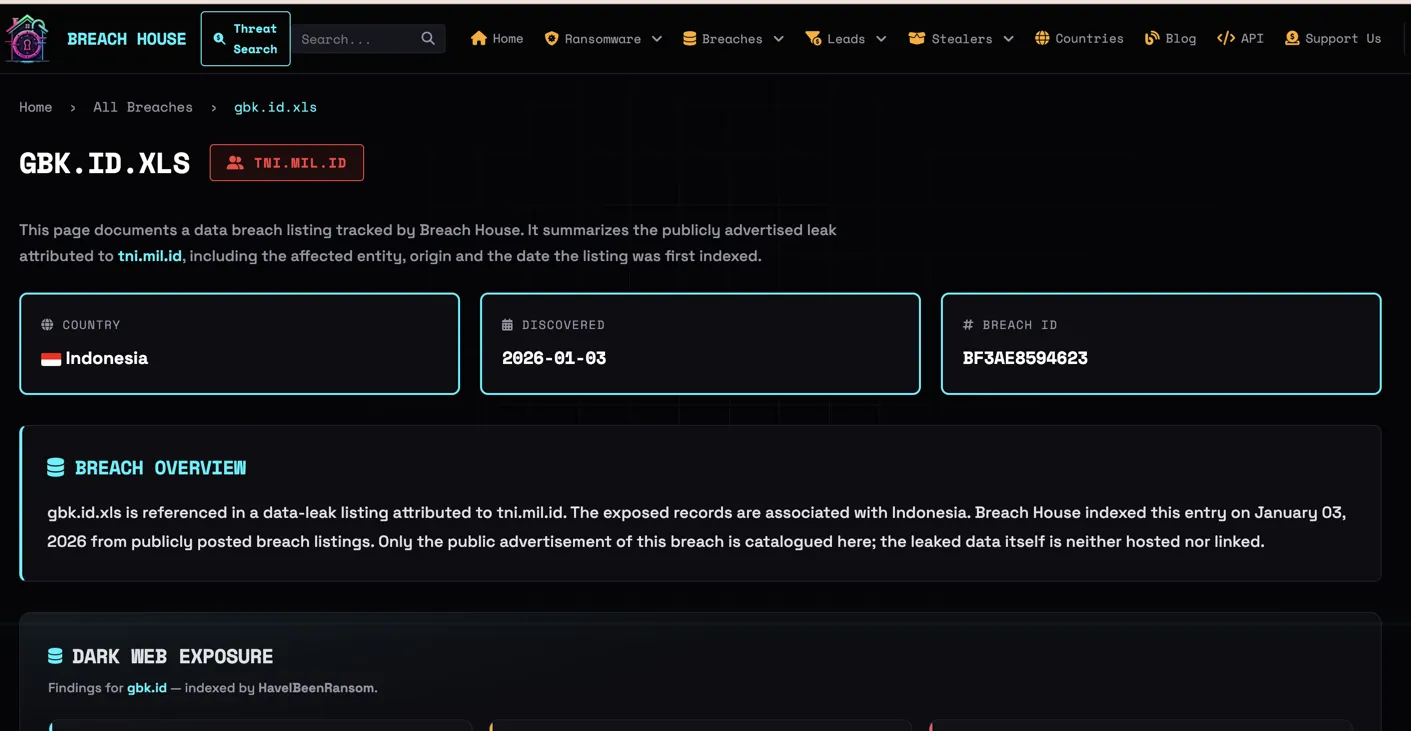
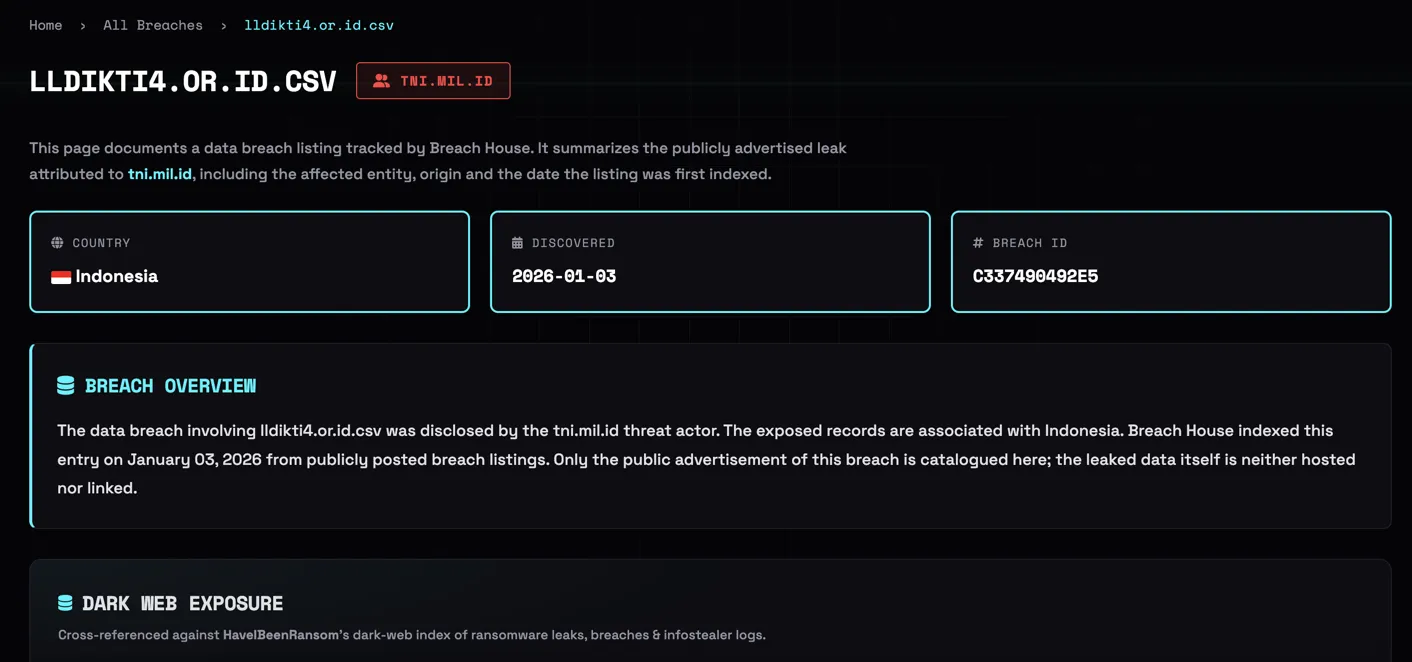
Keempat, entri “tni.mil.id” sebagai baris tersendiri di Top Groups patut dicermati. Ini kemungkinan bukan nama grup pelaku, melainkan label kampanye yang dikelompokkan platform berdasarkan domain korban (.mil.id) — artinya ada kampanye terfokus dan berulang terhadap domain militer Indonesia yang cukup signifikan untuk menembus 10 besar. Ini layak menjadi red flag tersendiri bagi Kemhan/TNI.
2. Anatomi Korban: Sektor Mana yang Paling Berdarah?
Panel Distribution by Business Category (139 post, sebagian kategori terpotong di tangkapan layar) menunjukkan:
- Other/Tidak terklasifikasi — 33 post (23,7%)
- Finance / Legal / Insurance — 20 post (14,4%)
- Communication / Marketing — 14 post (10,1%)
- IT — 9 post (6,5%)
- Energy — 8 post (5,8%)
- Public Sector — 8 post (5,8%)
- Sisanya tersebar ke Manufacturing/Engineering, Healthcare/Medicine, Transportation/Travel, Education, Construction/Real Estate, dan Telecommunications — semua muncul di daftar post individual meski tidak sempat terbaca penuh di ringkasan donat.
Yang membuat data ini “tajam” bukan angka agregatnya, tapi sampel korban riil yang tercatat pada linimasa:
- Sektor kesehatan: Rumah Sakit Universitas Indonesia (RSUI) — diklaim grup nova, kategori Healthcare/Medicine. Rumah sakit adalah target favorit ransomware karena tekanan operasional (nyawa pasien) membuat mereka lebih rentan membayar tebusan.
- Sektor penerbangan: Garuda Indonesia Airlines — diklaim TheGentlemen, kategori Transportation/Travel. Maskapai flag carrier menjadi target bernilai simbolik tinggi sekaligus punya basis data penumpang besar.
- Sektor pemerintahan: “341K Indonesian National Police Database.zip” oleh Database World ROC, serta Kementerian Perhubungan (Dephub) yang diklaim grup nova sebagai korban ransomware.
- Sektor pendidikan: Puluhan domain .ac.id/.sch.id dari berbagai universitas dan sekolah — mengindikasikan institusi pendidikan sebagai titik lemah struktural (anggaran keamanan minim, sistem informasi akademik legacy, dan volume data mahasiswa/siswa yang besar).
- Sektor keuangan: Equity Life dan beberapa entitas asuransi/keuangan lain diklaim TheGentlemen dan Spacebears — konsisten dengan tren global bahwa sektor finansial tetap primadona karena potensi tebusan besar dan data nasabah bernilai tinggi di pasar gelap.
Insight kunci: kategori “Other” dan “Unknown” yang mendominasi (33 post + banyak entri “Unknown” di kolom Business Category pada daftar post) sebenarnya adalah red flag tata kelola data, bukan sekadar keterbatasan platform. Banyak korban tidak terklasifikasi karena entitasnya adalah UMKM, koperasi, atau organisasi kecil-menengah yang tidak memiliki profil keamanan publik — kelompok inilah yang justru paling minim kapasitas mitigasi insiden.
3. Pola Waktu: Tren Meningkat, Bukan Insiden Sporadis
Grafik Attacks over Time menunjukkan garis dasar aktivitas yang nyaris konstan di kisaran 1–3 insiden per pekan, namun dengan beberapa lonjakan tajam yang mencapai 6–9 insiden dalam satu titik waktu (terlihat jelas pada periode sekitar Oktober dan Februari). Pola spike seperti ini biasanya berkorelasi dengan:
- Kampanye mass-exploitation — satu kerentanan (misalnya di CMS, VPN gateway, atau perangkat edge) dieksploitasi massal terhadap banyak organisasi Indonesia sekaligus dalam waktu singkat.
- Batch leak — grup seperti Database World ROC merilis banyak file curian sekaligus setelah periode eksfiltrasi diam-diam (dwell time) yang panjang.
Dari perspektif threat hunting, garis dasar yang tidak pernah nol menunjukkan Indonesia berada dalam kondisi “ambient threat” permanen — bukan lagi soal jika diserang, melainkan kapan dan seberapa siap organisasi merespons.
4. Perspektif Teknis: Kenapa Ini Terjadi?
Sebagai praktisi yang terbiasa melakukan penetration testing dan simulasi red team, ada beberapa akar masalah berulang yang biasanya menjelaskan pola seperti di atas:
- Permukaan serang (attack surface) yang tidak terinventarisasi. Banyak organisasi tidak tahu persis subdomain, API, atau server legacy mana yang masih exposed ke internet — celah favorit initial access broker yang kemudian menjual akses ke afiliasi RaaS.
- Patch management yang lambat. Kerentanan pada VPN, firewall, dan aplikasi web yang sudah punya public exploit sering kali baru ditambal berbulan-bulan setelah rilis patch resmi.
- Segmentasi jaringan yang lemah. Begitu initial foothold didapat (lewat phishing atau kredensial bocor), pergerakan lateral menuju domain controller atau server basis data seringkali tidak terhambat.
- Minimnya deteksi eksfiltrasi. Kasus database dumping skala ratusan ribu baris seperti yang dilakukan Database World ROC menunjukkan tidak adanya DLP (Data Loss Prevention) atau anomaly detection pada lalu lintas keluar yang mencurigakan.
- Backup yang tidak teruji atau ikut terenkripsi. Pola ransomware modern (double extortion) mengasumsikan korban punya backup — makanya data dieksfiltrasi dulu sebelum dienkripsi, sehingga backup saja tidak lagi cukup sebagai satu-satunya lini pertahanan.
5. Rekomendasi Strategis
Data ini bukan sekadar bahan cerita, tapi peta jalan prioritas mitigasi:
Untuk sektor kesehatan, pendidikan, dan pemerintahan (paling sering muncul di data):
- Lakukan asset discovery dan attack surface management berkelanjutan — bukan hanya audit tahunan.
- Terapkan network segmentation ketat antara sistem informasi akademik/administrasi dengan sistem operasional kritis (mis. sistem medis di rumah sakit).
- Enkripsi data sensitif at rest, bukan hanya in transit.
Untuk sektor finansial dan korporasi besar (target bernilai tinggi):
- Simulasikan skenario double extortion dalam tabletop exercise, bukan hanya skenario enkripsi.
- Pastikan MFA diterapkan di semua titik akses jarak jauh (VPN, RDP, email) — mayoritas initial access RaaS modern masih lewat kredensial curian atau phishing.
Untuk semua organisasi, tanpa kecuali:
- Penetration testing rutin dan purple teaming untuk memvalidasi kontrol yang sudah ada, bukan hanya checklist compliance.
- Security awareness training berkelanjutan — mayoritas initial access tetap dimulai dari manusia, bukan mesin.
- Backup 3-2-1 yang teruji dan terisolasi (immutable/air-gapped) sebagai lini pertahanan terakhir terhadap ransomware.
- Threat intelligence monitoring terhadap leak site dan forum bawah tanah — organisasi perlu tahu jika namanya disebut sebelum media atau regulator yang memberi tahu.
Data Breach House ini adalah pengingat konkret bahwa ancaman siber terhadap Indonesia bukan wacana abstrak di laporan tahunan — ia punya nama grup, punya nama korban, dan punya tanggal. Ketika rumah sakit, maskapai nasional, basis data kepolisian, dan puluhan institusi pendidikan semuanya muncul dalam satu linimasa yang sama, pesannya jelas: keamanan siber bukan lagi cost center, melainkan prasyarat keberlangsungan operasional dan kepercayaan publik.
Tidak ada organisasi yang “terlalu kecil untuk ditarget” atau “terlalu aman untuk diperiksa ulang” — dan data ini membuktikannya, satu baris demi satu baris.
Catatan metodologi: Data bersumber dari dashboard publik Breach House yang mengagregasi klaim dari leak site dan forum ransomware/hacktivist. Angka mencerminkan klaim yang dipublikasikan pelaku (self-reported), bukan konfirmasi independen dari korban atau otoritas — sehingga sebagian klaim berpotensi overstated, duplikat, atau belum terverifikasi. Tetap gunakan data ini sebagai sinyal tren, bukan angka insiden yang final.


Comments are closed