




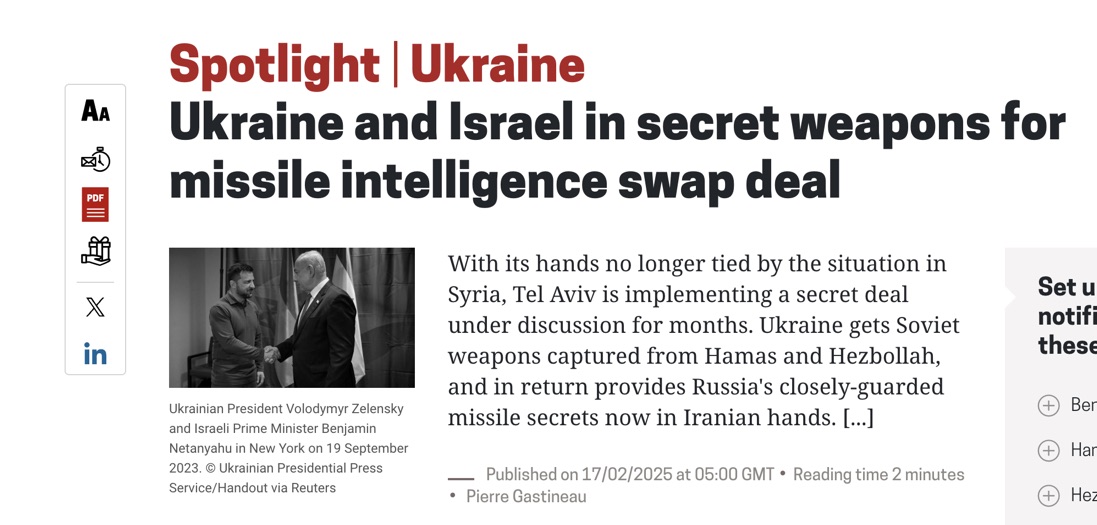
Pada 17 Februari 2025, laporan eksklusif dari Intelligence Online mengungkap kesepakatan rahasia antara Ukraina dan Israel yang telah dirundingkan selama berbulan-bulan. Dalam kesepakatan ini, Ukraina menerima senjata Soviet yang dirampas Israel dari kelompok Hamas dan Hezbollah, sementara Israel mendapatkan akses ke rahasia teknologi misil Rusia yang kini dimiliki Iran. Transaksi ini diduga difasilitasi oleh penerbangan pesawat angkut militer AS jenis C-17 antara Pangkalan Udara Nevatim (Israel) dan Rzeszow (Polandia). Namun, di balik pertukaran “gelap” ini, ancaman serangan siber dan kebocoran data mengintai seperti bayang-bayang yang tak terlihat.
Detil Kesepakatan: Senjata Soviet vs Intelijen Misil Rusia
Menurut laporan, Israel—yang kini tak lagi terkendala oleh situasi di Suriah—memilih untuk “membersihkan gudang” dengan memberikan senjata Soviet lawas ke Ukraina. Senjata-senjata ini sebelumnya dirampas dari Hamas (Palestina) dan Hezbollah (Lebanon), dua kelompok yang kerap berseteru dengan Israel. Sebagai imbalan, Ukraina memberikan intelijen tentang teknologi misil Rusia yang kini dipegang Iran, musuh bebuyutan Israel.
Penerbangan rutin pesawat C-17 AS antara Israel dan Polandia menjadi tanda tanya besar. Kota Rzeszow di Polandia dikenal sebagai “pintu gerbang” logistik Barat ke Ukraina. Aktivitas ini menarik perhatian komunitas OSINT (Open Source Intelligence), kelompok yang memantau kegiatan militer melalui sumber terbuka seperti citra satelit atau data penerbangan.
Risiko Bocornya Data Sensitif
Sebagai seorang pembelajar cybersecurity, pertukaran intelijen semacam ini ibarat bermain api di gudang peluru digital. Rahasia misil Rusia yang berpindah tangan ke Israel bukan sekadar dokumen fisik, tetapi kemungkinan besar berupa data digital—desain teknis, kode software, atau sistem peluncuran. Jika disimpan atau dikirim tanpa proteksi memadai, data ini rentan diretas oleh aktor jahat seperti hacktivist, kelompok negara (state-sponsored hackers), atau bahkan oknum dalam (insider threat).Situasi ini memberikan gambaran bagaimana peran data dan informasi sensitif dalam skenario perang modern telah berkembang pesat. Dalam dunia yang semakin bergantung pada sistem digital dan data intelijen, pertukaran teknologi semacam ini berpotensi membuka celah-celah baru yang bisa dimanfaatkan oleh pihak-pihak yang tidak bertanggung jawab.
Beberapa ancaman siber yang mungkin terjadi:
- Serangan Man-in-the-Middle (MITM): Jika data dikirim melalui jaringan tidak terenkripsi, peretas bisa menyadapnya di tengah perjalanan.
- Phishing Targeting: Pegawai intelijen atau militer yang terlibat mungkin menjadi target email phishing berkedok dokumen resmi, yang mengandung malware untuk mencuri data.
- Eksploitasi Zero-Day: Teknologi misil canggih Rusia mungkin menggunakan software dengan celah keamanan (zero-day) yang belum diperbaiki. Jika Iran atau sekutunya mengetahui celah ini, mereka bisa melumpuhkan sistem tersebut.
Selain itu, keberadaan OSINT dalam memantau penerbangan C-17 menunjukkan betapa mudahnya aktivitas rahasia terpapar di era digital. Jejak digital—seperti data ADS-B (sistem pelacak pesawat)—bisa menjadi senjata makan tuan jika tidak diatur dengan kebijakan opsec (operational security) yang ketat.
Risiko dalam Pengamanan Data Sensitif
Perjanjian semacam ini, yang melibatkan transfer data militer dan teknologi sensitif, menciptakan risiko besar terkait dengan serangan dunia maya (cyber attacks). Data mengenai teknologi rudal, jika jatuh ke tangan yang salah, dapat dieksploitasi oleh kelompok teroris atau negara yang berusaha mengembangkan kemampuan militer mereka dengan cara yang lebih cepat dan berbahaya.
Sebagai contoh, serangan dunia maya terhadap sistem yang menyimpan informasi mengenai rudal atau sistem pertahanan lainnya bisa menghancurkan atau merusak infrastruktur kritis. Selain itu, jika informasi ini bocor atau diekspos ke pihak yang tidak berwenang, mereka bisa mengembangkan senjata dengan kemampuan yang setara atau bahkan lebih unggul.
Tren Serangan Siber di Sektor Pertahanan: Apa yang Bisa Dipelajari?
Dalam beberapa tahun terakhir, sektor pertahanan menjadi sasaran empuk serangan siber. Misalnya, pada 2020, APT29 (diduga terkait Rusia) menyerang jaringan AS untuk mencuri data vaksin COVID-19. Kasus serupa bisa terjadi dalam kesepakatan Ukraina-Israel ini, terutama jika:
- Infrastruktur Cloud Rentan: Data disimpan di server cloud tanpa enkripsi end-to-end.
- Kurangnya Segmentasi Jaringan: Jaringan intelijen tidak dipisahkan dari sistem umum, memudahkan peretas melompat antar sistem.
- Human Error: Kesalahan konfigurasi keamanan atau penggunaan password lemah oleh staf.
Sebagai seorang pembelajar di dunia keamanan siber, beberapa rekomendasi penting bisa diberikan dalam konteks ini:
- Penguatan Sistem Keamanan Data: Dalam pertukaran teknologi atau informasi sensitif, penting untuk memastikan bahwa sistem penyimpanan dan komunikasi menggunakan enkripsi yang sangat kuat dan perlindungan berlapis. Penggunaan Advanced Encryption Standards (AES) untuk menyandikan data sebelum transmisi adalah langkah awal yang perlu diutamakan.
- Menerapkan Sistem Pemantauan Real-Time: Untuk mendeteksi potensi kebocoran data atau adanya aktivitas mencurigakan, sistem pemantauan yang berbasis pada kecerdasan buatan (AI) dan machine learning bisa diterapkan. Sistem ini dapat memberikan notifikasi dini jika ada akses yang tidak sah atau pola akses yang mencurigakan.
- Pengujian Ketahanan Infrastruktur: Rutin melakukan uji penetrasi dan audit keamanan pada sistem dan jaringan untuk menemukan celah yang bisa dimanfaatkan oleh pihak yang tidak bertanggung jawab. Ini termasuk menilai kelemahan dalam supply chain security, yang seringkali menjadi titik masuk yang tidak terdeteksi dalam serangan dunia maya.
- Kesadaran Keamanan di Semua Level: Terakhir, meningkatkan kesadaran dan pelatihan tentang keamanan siber di seluruh organisasi sangat penting. Mengedukasi pihak-pihak terkait tentang potensi ancaman, seperti social engineering dan phishing, sangat penting agar kesalahan manusia tidak menjadi titik lemah dalam pertahanan siber.
Ironi Teknologi: Bantuan AS yang Bisa Jadi Bumerang
Pesawat C-17 AS mungkin membantu logistik, tetapi kehadiran teknologi AS juga membuka risiko baru. Sistem komunikasi militer AS seperti JEDI Cloud (kontrak senilai $10 miliar) pernah dikritik karena kerentanan terhadap serangan siber. Jika data intelijen misil Rusia diproses melalui infrastruktur AS, bukan tidak mungkin musuh seperti Iran atau Rusia akan berusaha membobolnya—mirip kasus kebocoran data Snowden tahun 2013.
Diplomasi Rahasia di Era Digital adalah Permainan Berisiko
Keamanan data dan teknologi sangat berkaitan erat dengan pertukaran informasi dalam perjanjian internasional seperti yang terjadi antara Ukraina dan Israel ini. Ke depan, negara-negara dan organisasi besar harus semakin berhati-hati dalam menangani informasi sensitif yang bisa mengubah peta kekuatan global. Dengan kemajuan teknologi yang pesat, baik dari sisi serangan maupun pertahanan, risiko terkait keamanan siber menjadi lebih nyata dan harus dikelola dengan serius.
Selain itu, konflik global yang semakin dipengaruhi oleh faktor teknologi dan data akan membutuhkan solusi keamanan yang lebih canggih. Langkah-langkah pencegahan terhadap serangan dunia maya yang bertujuan merusak data atau mengakses teknologi sensitif harus menjadi prioritas utama.
Kesepakatan Ukraina-Israel ini menggambarkan betapa dunia intelijen modern tak lagi hanya tentang pertukaran koper berisi dokumen, tetapi juga pertarungan di dunia maya. Bagi pembaca umum, ini adalah pengingat: setiap kebocoran data bisa memicu krisis global. Seperti dikatakan seorang ahli, “Di era digital, rahasia terbesar adalah bagaimana menjaga rahasia itu sendiri.” Sementara negara-negara bermain api dengan pertukaran intelijen, masyarakat sipil harus terus mendorong transparansi dan keamanan siber yang lebih baik—karena perang berikutnya mungkin terjadi di layar komputer, bukan di medan tempur.







Comments are closed