




Dalam dunia keamanan siber (cybersecurity) dan teknologi informasi (IT), pemahaman mendalam tentang cara kerja sistem operasi adalah kunci untuk sukses. Windows, sebagai salah satu sistem operasi paling populer di dunia, menyimpan banyak informasi penting dalam direktori sistemnya. Baik Anda seorang profesional di bidang Digital Forensics and Incident Response (DFIR), ethical hacking, administrasi sistem, atau hanya ingin memahami cara kerja Windows di balik layar, mengetahui direktori penting di Windows dapat memberikan keunggulan signifikan. Artikel ini akan membahas beberapa direktori kritis di Windows yang wajib dikenal, peran mereka dalam keamanan siber, dan bagaimana Anda dapat memanfaatkannya untuk investigasi forensik, analisis malware, auditing keamanan, atau pengerasan sistem (system hardening).
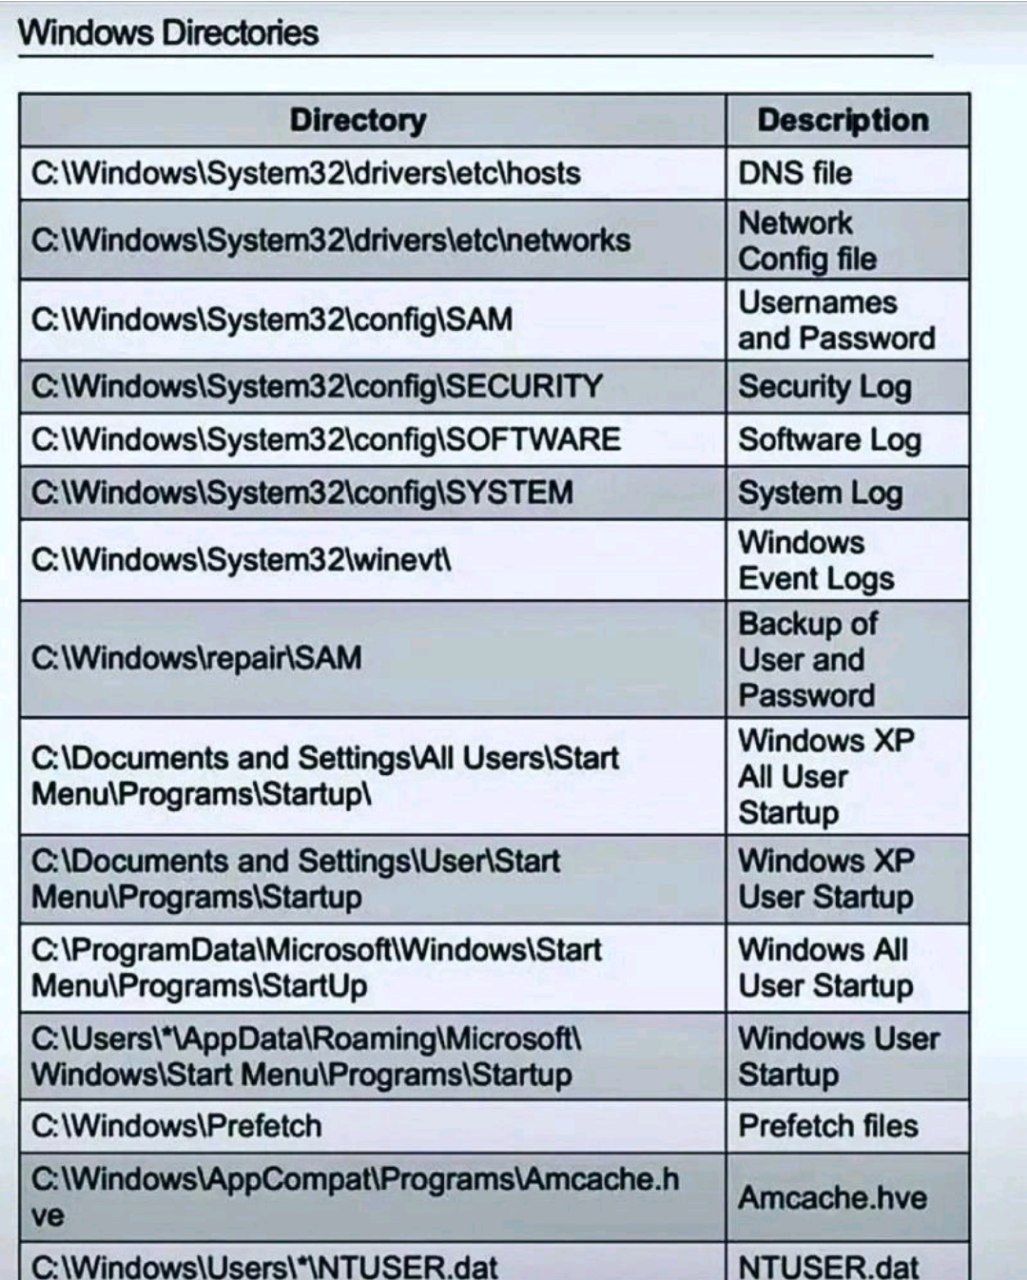
Mengapa Direktori Windows Penting?
Sistem operasi Windows menyimpan data konfigurasi, log aktivitas, kredensial pengguna, dan informasi aplikasi di berbagai direktori. Direktori ini adalah “otak” dari sistem operasi, menyimpan informasi yang dapat digunakan untuk:
- Investigasi Forensik: Melacak aktivitas pengguna, mendeteksi intrusi, atau merekonstruksi kejadian keamanan.
- Threat Hunting dan Analisis Malware: Mengidentifikasi jejak malware, persistence mechanisms, atau perilaku mencurigakan.
- Auditing dan Hardening Keamanan: Memeriksa konfigurasi sistem untuk menemukan kerentanan atau memperkuat sistem.
- Administrasi Sistem: Mengelola aplikasi, pembaruan, atau konfigurasi pengguna.
Dengan memahami direktori ini, Anda dapat menavigasi sistem Windows dengan lebih percaya diri, mengidentifikasi anomali, dan mengambil tindakan yang diperlukan untuk menjaga keamanan sistem.
Direktori Windows Kritis yang Perlu Diketahui
Berikut adalah beberapa direktori Windows penting yang sering digunakan dalam keamanan siber, beserta penjelasan mendalam tentang fungsi dan kegunaannya:
1. C:\Windows\System32\config\SAM
Fungsi: Direktori ini menyimpan file Security Account Manager (SAM), yang berisi informasi tentang pengguna lokal dan hash kata sandi mereka. File SAM adalah bagian dari Windows Registry dan hanya dapat diakses oleh sistem atau pengguna dengan hak administratif.
Kegunaan dalam Keamanan Siber:
- Forensik: File SAM sering dianalisis untuk mengekstrak hash kata sandi menggunakan tool seperti Mimikatz atau Cain & Abel. Hash ini kemudian dapat di-crack menggunakan teknik seperti rainbow table atau brute force untuk memverifikasi keamanan kata sandi.
- Ethical Hacking: Penyerang dapat menargetkan file SAM untuk mendapatkan kredensial pengguna, sehingga penting untuk melindungi akses ke direktori ini.
- Hardening: Pastikan file SAM dienkripsi dengan Syskey dan akses fisik ke sistem dibatasi.
Catatan: File SAM bersifat sensitif dan tidak dapat dibaca secara langsung saat sistem sedang berjalan karena terkunci oleh Windows.
2. C:\Windows\System32\config\SECURITY
Fungsi: File SECURITY menyimpan log keamanan dan kebijakan keamanan sistem, termasuk informasi tentang hak akses pengguna dan grup.
Kegunaan dalam Keamanan Siber:
- Auditing: File ini dapat dianalisis untuk memeriksa apakah ada perubahan tidak sah pada kebijakan keamanan, seperti pemberian hak administratif kepada akun yang tidak seharusnya.
- Forensik: Log keamanan dapat membantu melacak aktivitas mencurigakan, seperti upaya login yang gagal atau perubahan izin.
- Threat Hunting: Malware sering kali memodifikasi kebijakan keamanan untuk mendapatkan hak istimewa, sehingga file ini adalah tempat yang baik untuk mencari anomali.
3. C:\Windows\System32\config\SOFTWARE
Fungsi: File SOFTWARE menyimpan informasi tentang perangkat lunak yang diinstal di sistem, termasuk konfigurasi aplikasi dan pengaturan sistem.
Kegunaan dalam Keamanan Siber:
- Forensik: Dengan memeriksa file ini, Anda dapat mengetahui perangkat lunak apa yang diinstal, kapan diinstal, dan apakah ada aplikasi yang mencurigakan.
- Malware Analysis: Malware sering kali mendaftarkan dirinya di registry SOFTWARE untuk memastikan persistensi. Memeriksa entri registry di sini dapat mengungkap jejak malware.
- Auditing: Memastikan hanya perangkat lunak yang diotorisasi yang terinstal di sistem.
4. C:\Windows\System32\winevt\
Fungsi: Direktori ini menyimpan file log peristiwa (event logs) Windows dalam format .evtx, yang mencatat aktivitas sistem, aplikasi, dan keamanan.
Kegunaan dalam Keamanan Siber:
- Forensik: Event logs adalah sumber data utama untuk merekonstruksi linimasa insiden, seperti waktu login, kegagalan autentikasi, atau eksekusi aplikasi.
- Threat Hunting: Log dapat mengungkap aktivitas mencurigakan, seperti eksekusi skrip PowerShell yang tidak biasa atau akses ke file sensitif.
- Hardening: Pastikan logging diaktifkan dan log disimpan dengan aman untuk mencegah penghapusan oleh penyerang.
Tips: Gunakan tool seperti Event Log Explorer atau PowerShell untuk menganalisis file .evtx dengan lebih mudah.
5. C:\Windows\repair\SAM
Fungsi: Direktori ini menyimpan salinan cadangan (backup) file SAM, yang dibuat oleh Windows untuk keperluan pemulihan sistem.
Kegunaan dalam Keamanan Siber:
- Forensik: Jika file SAM utama rusak atau dienkripsi oleh ransomware, cadangan ini dapat digunakan untuk mengekstrak hash kata sandi.
- Ethical Hacking: Penyerang dapat menargetkan cadangan ini karena sering kali tidak dilindungi seketat file SAM utama.
- Hardening: Pastikan direktori ini memiliki izin akses yang ketat dan dipantau untuk aktivitas tidak sah.
6. C:\Windows\Prefetch\
Fungsi: Direktori Prefetch menyimpan file .pf yang mencatat informasi tentang aplikasi yang dijalankan, termasuk jalur file, waktu eksekusi, dan jumlah peluncuran.
Kegunaan dalam Keamanan Siber:
- Forensik: File prefetch adalah harta karun untuk melacak aplikasi yang pernah dijalankan, termasuk malware yang mungkin telah dihapus.
- Threat Hunting: Anda dapat mengidentifikasi aplikasi yang tidak biasa atau mencurigakan berdasarkan data prefetch.
- Catatan: Prefetch hanya tersedia pada sistem Windows desktop dan dapat dinonaktifkan pada beberapa konfigurasi server.
7. C:\Users<User>\AppData…\Startup
Fungsi: Direktori ini menyimpan pintasan (shortcuts) ke program yang diatur untuk berjalan secara otomatis saat pengguna login.
Kegunaan dalam Keamanan Siber:
- Malware Analysis: Malware sering menggunakan direktori Startup untuk memastikan persistensi, sehingga memeriksa direktori ini dapat mengungkap program berbahaya.
- Auditing: Pastikan hanya aplikasi yang diotorisasi yang terdaftar di direktori ini.
- Hardening: Nonaktifkan aplikasi yang tidak perlu untuk mengurangi risiko serangan berbasis persistensi.
Penerapan Praktis dalam Keamanan Siber
Memahami direktori ini bukan hanya tentang mengetahui lokasi file, tetapi juga tentang bagaimana menggunakannya dalam skenario dunia nyata. Berikut adalah beberapa contoh penerapan praktis:
Investigasi Forensik
Bayangkan Anda sedang menyelidiki insiden keamanan di mana server Windows diretas. Dengan memeriksa C:\Windows\System32\winevt, Anda dapat menemukan log login yang menunjukkan upaya brute force. Selanjutnya, dengan menganalisis C:\Windows\Prefetch, Anda dapat mengidentifikasi malware yang dijalankan oleh penyerang. Jika Anda perlu memverifikasi kredensial pengguna, Anda dapat mengekstrak hash kata sandi dari C:\Windows\System32\config\SAM atau cadangannya di C:\Windows\repair\SAM.
Threat Hunting dan Analisis Malware
Jika Anda mencurigai adanya malware, periksa C:\Users<User>\AppData…\Startup untuk melihat apakah ada aplikasi mencurigakan yang diatur untuk berjalan saat startup. Selain itu, analisis C:\Windows\System32\config\SOFTWARE dapat mengungkap entri registry yang dibuat oleh malware untuk mempertahankan keberadaannya.
Auditing dan Hardening
Untuk memastikan sistem aman, periksa C:\Windows\System32\config\SECURITY untuk memverifikasi kebijakan keamanan. Pastikan logging di C:\Windows\System32\winevt diaktifkan dan aman dari manipulasi. Batasi akses ke direktori sensitif seperti C:\Windows\System32\config\SAM untuk mencegah penyalahgunaan.
Tips untuk Pembelajaran di kelascyber.com
Untuk menguasai direktori Windows ini, berikut adalah beberapa langkah praktis yang dapat Anda lakukan di platform kelascyber.com:
- Latihan Hands-On: Buat lingkungan virtual Windows dan jelajahi direktori ini menggunakan File Explorer atau Command Prompt.
- Gunakan Tool Forensik: Pelajari tool seperti Autopsy, FTK Imager, atau Volatility untuk menganalisis file SAM, prefetch, dan event logs.
- Simulasi Serangan: Coba simulasi serangan sederhana (dalam lingkungan terkendali) untuk melihat bagaimana malware memanfaatkan direktori seperti Startup atau SOFTWARE.
- Bergabung dengan Komunitas: Diskusikan pengalaman Anda dengan direktori ini di forum kelascyber.com untuk belajar dari kasus nyata.
Direktori Windows seperti C:\Windows\System32\config\SAM, C:\Windows\System32\winevt, dan C:\Users<User>\AppData…\Startup adalah komponen kritis yang menyimpan informasi berharga untuk keamanan siber. Dengan memahami fungsi dan kegunaan direktori ini, Anda dapat meningkatkan kemampuan Anda dalam investigasi forensik, threat hunting, analisis malware, dan pengerasan sistem. Platform kelascyber.com adalah tempat yang ideal untuk mempelajari topik ini secara mendalam melalui latihan praktis dan diskusi komunitas. Mulailah menjelajahi direktori ini hari ini, dan jadilah ahli keamanan siber yang lebih kompeten!








Comments are closed