




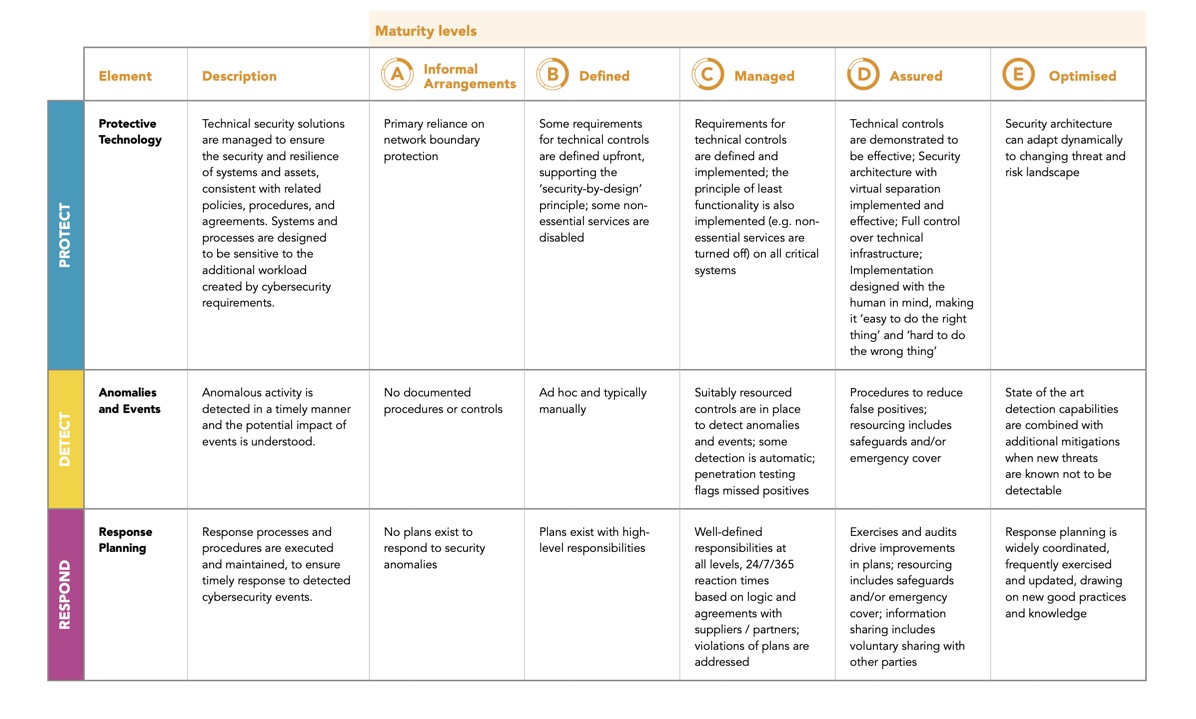
Tabel ini menjelaskan tingkatan kematangan (maturity levels) dalam tiga elemen utama keamanan siber: Protect (Perlindungan), Detect (Deteksi), dan Respond (Respons). Setiap elemen memiliki lima tingkat kematangan, dari A (Informal Arrangements) hingga E (Optimised).
PROTECT (Perlindungan)
1. Protective Technology (Teknologi Perlindungan)
Teknologi keamanan yang digunakan untuk memastikan sistem dan aset tetap aman serta dapat beradaptasi terhadap ancaman yang berkembang.
| Tingkat Kematangan | Deskripsi |
| Level A – Informal Arrangements | Organisasi hanya mengandalkan perlindungan batas jaringan (misalnya firewall dasar), tanpa adanya mekanisme keamanan tambahan. |
| Level B – Defined | Beberapa persyaratan teknis mulai diterapkan, mendukung prinsip “security-by-design”. Sebagian layanan yang tidak esensial telah dinonaktifkan untuk mengurangi risiko. |
| Level C – Managed | Persyaratan keamanan teknis telah diterapkan secara konsisten. Prinsip least functionality digunakan untuk memastikan bahwa sistem kritis hanya menjalankan layanan yang benar-benar diperlukan. |
| Level D – Assured | Teknologi keamanan terbukti efektif. Arsitektur keamanan mengimplementasikan pemisahan virtual, memberikan kendali penuh terhadap infrastruktur teknis. Keamanan dirancang agar mudah diterapkan oleh pengguna dan sulit untuk disalahgunakan. |
| Level E – Optimised | Arsitektur keamanan dapat beradaptasi secara dinamis dengan ancaman dan lanskap risiko yang berubah. |
Analisis Pakar:
Organisasi yang masih berada di Level A atau B sangat rentan terhadap serangan karena bergantung pada perlindungan batas jaringan saja. Level C ke atas menunjukkan adanya pendekatan proaktif dan adaptif dalam melindungi sistem. Level E merupakan tingkat tertinggi, di mana arsitektur keamanan dapat berubah secara otomatis mengikuti perkembangan ancaman.
DETECT (Deteksi)
2. Anomalies and Events (Deteksi Anomali dan Peristiwa)
Kemampuan organisasi dalam mendeteksi aktivitas tidak normal dan memahami dampak dari insiden keamanan.
| Tingkat Kematangan | Deskripsi |
| Level A – Informal Arrangements | Tidak ada prosedur atau mekanisme formal untuk mendeteksi aktivitas mencurigakan. |
| Level B – Defined | Deteksi dilakukan secara manual dan tidak terstruktur. Tidak ada proses otomatisasi dalam mendeteksi ancaman. |
| Level C – Managed | Sistem deteksi anomali telah memiliki sumber daya yang memadai. Beberapa deteksi telah diotomatisasi, dan pengujian penetrasi digunakan untuk mengidentifikasi kelemahan dalam sistem deteksi. |
| Level D – Assured | Prosedur telah dikembangkan untuk mengurangi false positives. Organisasi memiliki safeguards dan cakupan darurat untuk menangani insiden keamanan yang terdeteksi. |
| Level E – Optimised | Sistem deteksi telah berbasis teknologi mutakhir dan dikombinasikan dengan mekanisme mitigasi tambahan untuk menghadapi ancaman yang sulit terdeteksi. |
Analisis Pakar:
Organisasi yang tidak memiliki sistem deteksi yang matang (Level A & B) akan mengalami kesulitan dalam mengidentifikasi serangan sebelum terlambat. Level C ke atas menunjukkan penerapan solusi otomatis dan proaktif, yang sangat penting dalam mencegah serangan tingkat lanjut seperti Advanced Persistent Threats (APT).
RESPOND (Respons)
3. Response Planning (Perencanaan Respons)
Strategi organisasi dalam menanggapi insiden keamanan siber secara efektif untuk meminimalkan dampak.
| Tingkat Kematangan | Deskripsi |
| Level A – Informal Arrangements | Tidak ada rencana yang jelas untuk menangani insiden keamanan siber. |
| Level B – Defined | Terdapat rencana umum, tetapi hanya pada tingkat tanggung jawab tinggi, tanpa detail pelaksanaan. |
| Level C – Managed | Rencana respons telah didefinisikan dengan baik di semua tingkatan, dengan waktu respons 24/7/365 dan perjanjian dengan pemasok/mitra untuk memastikan kesiapan operasional. |
| Level D – Assured | Audit dan latihan berkala digunakan untuk meningkatkan efektivitas rencana respons. Organisasi memiliki cadangan sumber daya darurat, serta berbagi informasi secara sukarela dengan mitra eksternal untuk meningkatkan kesiapsiagaan. |
| Level E – Optimised | Perencanaan respons telah terkoordinasi secara luas, dilakukan secara berkala, dan selalu diperbarui berdasarkan praktik terbaik terbaru serta wawasan dari insiden sebelumnya. |
Analisis Pakar:
Organisasi yang tidak memiliki perencanaan respons (Level A & B) akan kesulitan mengelola insiden ketika serangan terjadi, yang dapat menyebabkan downtime yang panjang atau kebocoran data besar. Level D dan E menunjukkan pendekatan yang sangat matang, di mana organisasi secara rutin mengoptimalkan strategi respons melalui latihan simulasi dan kolaborasi dengan pihak lain.
Kesimpulan: Membangun Sistem Keamanan Siber yang Resilien
Kategori Protect, Detect, dan Respond membentuk dasar keamanan siber yang kuat:
- Protect: Memastikan bahwa teknologi keamanan diterapkan dengan baik dan dapat beradaptasi terhadap ancaman.
- Detect: Memastikan bahwa sistem deteksi dapat secara cepat dan akurat mengidentifikasi ancaman.
- Respond: Memastikan bahwa organisasi memiliki kesiapan yang tinggi dalam menangani insiden siber.
Tingkat kematangan yang lebih tinggi di setiap elemen akan membuat organisasi lebih proaktif dalam menghadapi ancaman siber, bukan hanya bereaksi setelah serangan terjadi.
| Perjalanan menuju keamanan siber yang optimal: |
| Level A & B → Organisasi rentan terhadap serangan, minim deteksi, dan tidak siap dalam merespons insiden. |
| Level C → Organisasi mulai memiliki kontrol yang lebih baik, tetapi masih memerlukan penyempurnaan dalam deteksi dan respons. |
| Level D & E → Organisasi telah mencapai ketahanan siber yang tinggi, dengan sistem yang terintegrasi, berbasis teknologi mutakhir, dan selalu diperbarui sesuai dengan ancaman terbaru. |
Tujuan utama organisasi seharusnya adalah bergerak dari Level C ke Level D dan akhirnya mencapai Level E, di mana keamanan siber tidak hanya menjadi kebijakan, tetapi menjadi bagian dari budaya organisasi.


Comments are closed