




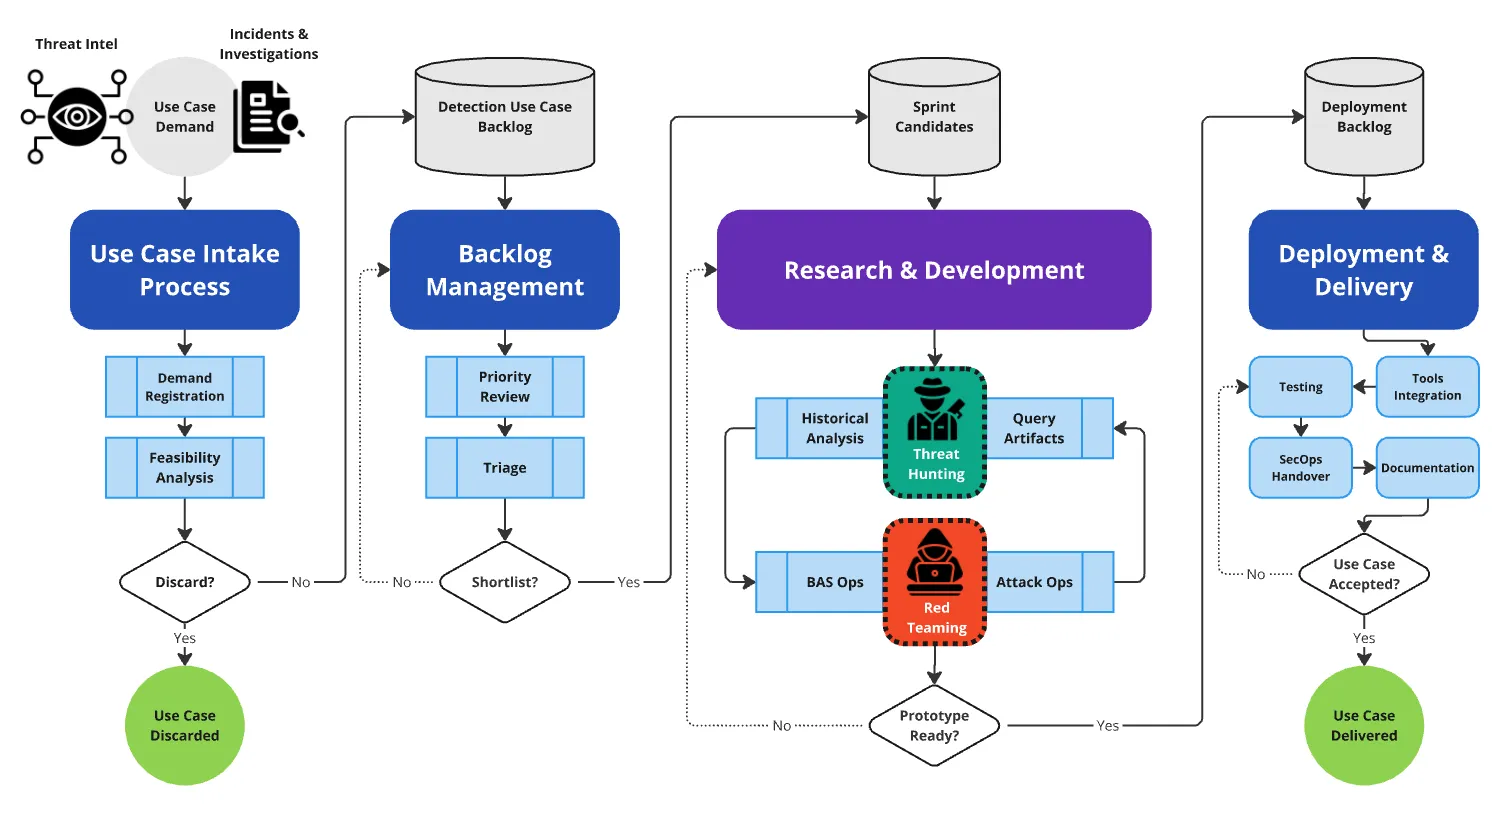
Workflow untuk Mengintegrasikan CTI, IR, Hunting & Red Teams
Gambar di atas menjelaskan alur kerja end-to-end dalam pengelolaan use case untuk keamanan siber. Proses ini terdiri dari empat komponen utama: Use Case Intake Process, Backlog Management, Research & Development, dan Deployment & Delivery. Penjelasan setiap tahap adalah sebagai berikut:
1. Use Case Intake Process
Tahapan awal ini bertujuan untuk mendaftarkan dan menganalisis permintaan use case baru, baik yang berasal dari kebutuhan intelijen ancaman (threat intelligence) maupun insiden dan investigasi. Proses ini melibatkan dua langkah utama:
- Demand Registration: Semua permintaan yang masuk didaftarkan untuk dipertimbangkan lebih lanjut.
- Feasibility Analysis: Analisis kelayakan dilakukan untuk menilai apakah permintaan tersebut realistis dan dapat direalisasikan.
Jika permintaan dianggap tidak layak, maka akan dihentikan pada tahap ini dengan status Use Case Discarded. Jika layak, permintaan dilanjutkan ke Backlog Management.
2. Backlog Management
Pada tahap ini, permintaan yang lolos dari proses intake diatur ke dalam backlog. Aktivitas utama dalam tahap ini adalah:
- Priority Review: Menentukan prioritas permintaan berdasarkan urgensi dan dampaknya terhadap sistem.
- Triage: Memfilter dan mengelompokkan permintaan untuk memastikan bahwa hanya use case yang relevan diproses lebih lanjut.
Hasil dari tahapan ini adalah daftar shortlist use case yang akan dikembangkan lebih lanjut dalam tahap berikutnya.
3. Research & Development
Tahap ini adalah inti dari pengembangan use case keamanan siber. Dua pendekatan utama digunakan:
- Threat Hunting: Analisis historis dan pembuatan query artifacts untuk mendeteksi ancaman secara proaktif.
- Red Teaming & BAS Ops: Operasi yang meniru serangan siber nyata (attack ops) untuk mengidentifikasi kelemahan sistem.
Setelah prototipe dikembangkan, tim menilai apakah prototype tersebut sudah siap. Jika belum, maka iterasi pengembangan dilakukan kembali. Jika sudah siap, maka dilanjutkan ke tahap Deployment & Delivery.
4. Deployment & Delivery
Tahap akhir adalah implementasi dan pengiriman use case kepada tim operasional keamanan (SecOps). Proses ini melibatkan beberapa langkah:
- Testing: Pengujian menyeluruh untuk memastikan bahwa solusi yang dikembangkan sesuai dengan kebutuhan.
- Tools Integration: Integrasi solusi dengan alat-alat keamanan yang sudah ada.
- Documentation: Penyusunan dokumentasi teknis dan operasional.
Jika solusi memenuhi standar penerimaan tim operasional, maka use case diterima dan dinyatakan Use Case Delivered. Jika tidak, iterasi perbaikan dilakukan hingga solusi tersebut dapat diterima.
Proses pengelolaan use case ini dirancang untuk memastikan bahwa setiap permintaan atau kebutuhan terkait keamanan siber dapat diolah secara sistematis. Dengan alur ini, organisasi dapat memprioritaskan ancaman kritis, mengembangkan solusi yang efektif, dan menerapkannya secara cepat dan efisien.
Pada tahun 2017, seorang mantan penguji perangkat lunak menyarankan pendekatan berbasis SDLC (Software Development Life Cycle) untuk mengembangkan konten deteksi. Ide ini kemudian berkembang menjadi konsep Detection-as-Code, salah satu praktik paling berharga yang dapat diterapkan oleh tim rekayasa untuk mengembangkan use case deteksi secara efisien.
Seiring waktu, kolaborasi antar tim keamanan siber menjadi kunci. Workflow lintas fungsi diperlukan untuk menyelaraskan kontribusi dari berbagai tim, seperti Threat Intelligence (CTI), Incident Response (IR), Threat Hunting, dan Red Teaming. Artikel ini menggali peran setiap praktik dan mengusulkan workflow kolaboratif untuk menghasilkan konten deteksi berkualitas tinggi.
Bekerja dalam Silo Adalah Ancaman
Baik di organisasi besar maupun kecil, kolaborasi antar tim adalah tantangan nyata. Dari tim yang mengusulkan use case hingga tim yang menggunakannya (misalnya, SOC), deteksi berkualitas tinggi hanya bisa dicapai melalui kerja sama. Workflow lintas fungsi bertujuan untuk menyatukan semua pemangku kepentingan dalam pengembangan konten deteksi.
1. CTI sebagai Input Utama
Cyber Threat Intelligence (CTI) melampaui sekadar daftar Indicators of Compromise (IOC). Pengayaan IOC otomatis sangat penting untuk menghindari pemindaian manual yang memakan waktu. CTI memainkan peran krusial dalam mengidentifikasi peluang defensif sekaligus mengungkap kelemahan yang dapat dieksploitasi oleh penyerang.
Beberapa sumber utama yang memicu ide use case deteksi mencakup:
- Penelitian ofensif.
- Latihan pentesting atau Red Team.
- Kesenjangan deteksi yang ditemukan pasca insiden.
Setiap temuan ini, baik secara langsung maupun tidak langsung, merupakan hasil dari intelijen. Tim IR (Incident Response), dengan visibilitas mendalam terhadap ancaman terkini, juga dapat memberikan masukan untuk mendukung pengembangan deteksi baru. Dengan demikian, CTI menjadi input utama untuk ide deteksi.
2. Prototipe Deteksi: Produk Threat Hunting
Ada hubungan erat antara Threat Hunting dan Detection Engineering. Ketika insinyur deteksi memverifikasi data log untuk memenuhi permintaan baru, kegiatan ini bisa dianggap sebagai hunting. Masukan dari hunting, seperti hipotesis deteksi, dapat menjadi prototipe awal yang kemudian disempurnakan menjadi use case deteksi yang lengkap.
Sebagai contoh, jika log hunting menunjukkan hasil yang relevan, fokusnya bukan hanya mendokumentasikan investigasi, tetapi juga membuat permintaan deteksi baru yang lebih spesifik.
3. BAS dan Red Teaming untuk Validasi Deteksi
Praktik Purple Teaming menggabungkan upaya Breach and Attack Simulation (BAS) dan Red Teaming. Dalam workflow deteksi, simulasi serangan digunakan untuk menguji dan memvalidasi efektivitas deteksi secara otomatis dan konsisten.
BAS memungkinkan otomatisasi skenario serangan, namun pengaturan dan pemanfaatannya memerlukan perhatian yang cermat. Di sisi lain, Red Teaming menawarkan simulasi serangan manual yang kompleks, memberikan wawasan mendalam tentang kelemahan sistem. Integrasi kedua pendekatan ini dalam pengembangan deteksi memperkuat jaminan kualitas.
Proposed Workflow Lintas Fungsi
Gambar workflow yang diusulkan menyoroti kontribusi dari setiap tim untuk menghasilkan konten deteksi berkualitas tinggi. Berikut adalah tahapan utamanya:
- CTI dan IR memberikan masukan awal berupa ide atau permintaan deteksi.
- Threat Hunting menyaring dan menguji hipotesis deteksi, menghasilkan prototipe awal.
- Detection Engineers memproses dan menyempurnakan prototipe menjadi solusi deteksi yang siap digunakan.
- BAS dan Red Teaming menguji dan memvalidasi solusi selama pengembangan dan pemeliharaan.
Workflow ini mendorong kolaborasi yang harmonis, memastikan semua masukan dihargai dan deteksi yang dihasilkan mampu memberikan nilai nyata bagi keamanan organisasi.
Dengan memadukan kontribusi dari CTI, IR, Hunting, dan Red Teaming, organisasi dapat mengadopsi pendekatan holistik untuk pengembangan deteksi. Workflow lintas fungsi ini tidak hanya meningkatkan efisiensi, tetapi juga memastikan bahwa setiap use case deteksi dirancang dengan masukan terbaik dari berbagai disiplin dalam keamanan siber.
Kolaborasi adalah kunci untuk menghadapi ancaman yang terus berkembang, dan workflow ini adalah langkah strategis untuk mencapainya.


Comments are closed