




Apa Itu Ransomware-as-a-Service (RaaS)?
Ransomware-as-a-Service (RaaS) adalah model bisnis di dunia kejahatan siber yang memungkinkan siapa saja, termasuk individu tanpa keahlian teknis, untuk melancarkan serangan ransomware. Dengan konsep serupa seperti layanan SaaS (Software-as-a-Service), RaaS memberikan akses kepada penjahat siber untuk menyewa perangkat lunak ransomware siap pakai. Mereka hanya perlu menjalankan serangan tanpa harus membangun malware dari nol.
Model ini membuka peluang besar bagi para pelaku kejahatan, termasuk yang tidak memiliki pengetahuan mendalam tentang enkripsi atau eksploitasi sistem. Inilah yang menyebabkan lonjakan drastis serangan ransomware dalam beberapa tahun terakhir.
Evolusi dan Dampak RaaS
Fenomena RaaS mulai muncul sekitar pertengahan 2010-an, dipicu oleh kesuksesan ransomware seperti CryptoWall dan Locky. Kedua malware ini membuktikan bahwa serangan ransomware dapat menghasilkan keuntungan besar bagi para pelakunya. Dengan adanya RaaS, para peretas berpengalaman mulai menciptakan model bisnis yang memungkinkan mereka menjual atau menyewakan ransomware kepada afiliasi yang tertarik.
Saat ini, RaaS telah berkembang menjadi ekosistem bawah tanah yang kompleks. Di dark web, para afiliasi dapat mengakses berbagai jenis ransomware, lengkap dengan layanan pelanggan, dokumentasi, hingga dukungan teknis. Beberapa layanan RaaS bahkan menawarkan skema bagi hasil, di mana pendapatan dari pembayaran tebusan dibagi antara pengembang ransomware dan afiliasi.
Dampaknya? Serangan ransomware kini semakin sulit dilacak dan diatasi. Korban bisa berasal dari berbagai sektor, mulai dari usaha kecil hingga perusahaan besar, bahkan infrastruktur kritikal seperti layanan kesehatan dan pemerintahan.
Cara Kerja Ransomware-as-a-Service
Secara teknis, RaaS beroperasi sebagai model berbasis layanan, di mana pengembang ransomware menyediakan perangkat lunak dan infrastruktur pendukung bagi afiliasi yang ingin meluncurkan serangan. Berikut adalah tahapan umum dalam operasional RaaS:
- Pembangunan Infrastruktur RaaS
- Pengembang RaaS menyiapkan server Command and Control (C2), portal pembayaran kripto, dan saluran komunikasi yang aman.
- Pengembangan Ransomware
- Rekrutmen Afiliasi
- Para afiliasi direkrut melalui forum dark web atau kanal tertutup. Mereka bisa mendaftar dan mendapatkan akses ke toolkit ransomware.
- Kustomisasi Ransomware
- Afiliasi dapat menyesuaikan parameter seperti jumlah tebusan, jenis mata uang kripto, metode enkripsi, hingga cara distribusi ransomware.
- Distribusi dan Penyebaran
- Ransomware disebarkan melalui email phishing, situs web berbahaya, atau eksploitasi celah keamanan perangkat lunak.
- Eksekusi dan Komunikasi dengan C2 Server
- Setelah masuk ke sistem korban, ransomware mengenkripsi file dan mengirim laporan ke server C2 milik operator RaaS.
- Interaksi dengan Korban
- Korban menerima ransom note berisi instruksi pembayaran. Biasanya, pembayaran dilakukan melalui mata uang kripto untuk menghindari pelacakan.
- Pembagian Keuntungan
- Uang tebusan dibagi antara pengembang RaaS dan afiliasi sesuai dengan skema yang telah disepakati.
Contoh Nyata RaaS dan Strategi Mitigasi
Beberapa operasi RaaS terkenal yang telah menyebabkan kerugian besar di berbagai sektor:
- REvil: Salah satu RaaS paling terkenal yang menargetkan bisnis global dan menghasilkan tebusan dalam jumlah besar. Mitigasi: backup terenkripsi, endpoint security yang kuat, dan pelatihan karyawan.
- DarkTequila: Ransomware yang tidak hanya mengenkripsi data, tetapi juga mencuri kredensial pengguna. Mitigasi: EDR (Endpoint Detection & Response) dan Data Loss Prevention (DLP).
- Phobos: Menyediakan ransomware yang dapat dikustomisasi oleh afiliasi, sering kali menyerang bisnis kecil dan menengah. Mitigasi: Email filtering dan monitoring jaringan secara ketat.
- Dharma: Memanfaatkan kelemahan dalam Remote Desktop Protocol (RDP) untuk menginfeksi sistem. Mitigasi: Penguatan keamanan RDP dengan autentikasi dua faktor dan segmentasi jaringan.
- Ryuk: Menargetkan organisasi besar dengan serangan ransomware yang sangat terencana. Mitigasi: Intelligence sharing dan perencanaan tanggap insiden yang komprehensif.
Cara Efektif Mencegah Serangan RaaS
Untuk melindungi organisasi dari ancaman RaaS, beberapa langkah pencegahan utama yang bisa diterapkan adalah:
- Backup Data Secara Berkala
- Simpan backup dalam kondisi offline dan terenkripsi untuk mencegah data disandera.
- Gunakan Endpoint Security yang Canggih
- Solusi EDR dapat mendeteksi dan menghentikan ransomware sebelum beraksi.
- Terapkan Filter Email yang Kuat
- Banyak serangan ransomware dimulai dari email phishing. Pastikan ada sistem penyaringan email yang efektif.
- Pelatihan Keamanan bagi Karyawan
- Edukasi tentang phishing, rekayasa sosial, dan praktik keamanan siber dapat mengurangi risiko serangan.
- Kelola Kerentanan Sistem Secara Proaktif
- Pastikan sistem selalu diperbarui dan ditambal untuk mengurangi potensi eksploitasi.
- Siapkan Rencana Tanggap Insiden
- Memiliki protokol yang jelas untuk menangani insiden ransomware dapat mempercepat pemulihan dan mengurangi dampak serangan.
- Bekerja Sama dengan Komunitas Keamanan Siber
- Berbagi informasi tentang ancaman terbaru dengan komunitas dan otoritas dapat membantu dalam mencegah serangan lebih lanjut.
Model RaaS telah mengubah lanskap ancaman siber secara drastis, membuat ransomware lebih mudah diakses oleh berbagai pelaku kejahatan, termasuk yang tidak memiliki keterampilan teknis tinggi. Konsekuensi dari serangan RaaS sangat serius, mencakup kerugian finansial, kebocoran data, hingga gangguan operasional yang parah.
Oleh karena itu, organisasi harus lebih proaktif dalam meningkatkan postur keamanan siber mereka. Tidak hanya dengan mengandalkan solusi teknologi, tetapi juga dengan membangun budaya keamanan yang kuat di dalam perusahaan. Kunci utama dalam menghadapi ancaman RaaS adalah kesiapan, kewaspadaan, dan ketangguhan digital yang berkelanjutan.
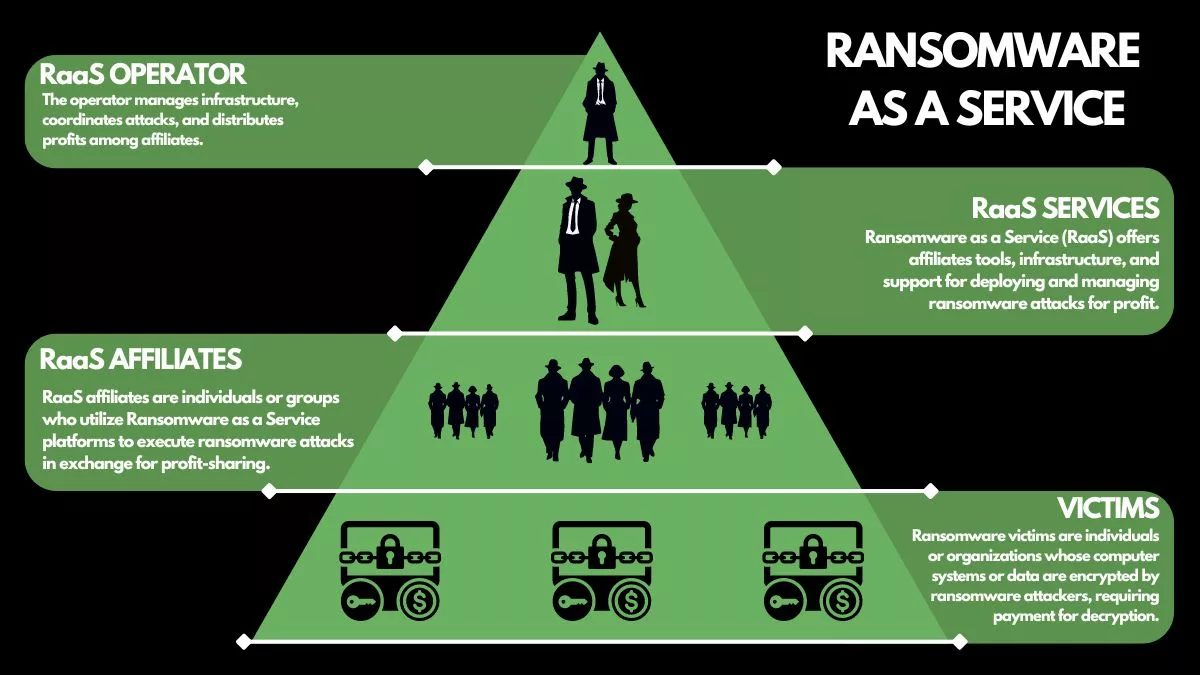
Infografis di atas menjelaskan model hierarki Ransomware-as-a-Service (RaaS) dengan struktur berbentuk piramida. Berikut penjelasan setiap tingkatannya:
1. Puncak Piramida – RaaS OPERATOR
- Operator RaaS adalah pihak utama yang mengelola infrastruktur, mengkoordinasikan serangan, dan mendistribusikan keuntungan kepada afiliasi.
- Mereka adalah individu atau kelompok yang membuat dan menjual ransomware sebagai layanan kepada pihak lain (afiliasi).
2. Tingkat Kedua – RaaS SERVICES
- Layanan RaaS menyediakan alat, infrastruktur, dan dukungan teknis bagi para afiliasi.
- Mereka memastikan bahwa ransomware bisa dengan mudah digunakan, bahkan oleh orang tanpa keterampilan teknis tinggi.
- Ini termasuk platform RaaS di dark web, di mana afiliasi bisa menyewa atau membeli malware siap pakai.
3. Tingkat Ketiga – RaaS AFFILIATES
- Afiliasi adalah individu atau kelompok yang menggunakan platform RaaS untuk melancarkan serangan ransomware.
- Mereka biasanya bukan pengembang malware, tetapi memanfaatkan alat yang sudah disediakan untuk mendistribusikan ransomware, misalnya melalui phishing email, exploit software, atau penyebaran melalui website berbahaya.
- Sebagai imbalannya, mereka berbagi keuntungan dari uang tebusan yang dibayarkan korban.
4. Dasar Piramida – VICTIMS
- Korban ransomware bisa berupa individu atau organisasi yang sistem atau datanya dienkripsi oleh afiliasi RaaS.
- Mereka dipaksa membayar tebusan untuk mendapatkan kembali akses ke data mereka.
- Serangan ransomware dapat menyebabkan kerugian finansial besar, pencurian data, dan gangguan operasional bagi korban.
Infografis ini menunjukkan bagaimana RaaS telah mengubah ekosistem kejahatan siber dengan menjadikan ransomware sebagai bisnis yang dapat diakses siapa saja, bahkan oleh orang yang bukan hacker profesional. Model ini berkontribusi terhadap peningkatan jumlah serangan ransomware karena memungkinkan lebih banyak pelaku untuk menjalankan serangan dengan mudah.








Comments are closed