




Di dunia keamanan siber, kelompok peretas yang didukung oleh negara menjadi ancaman yang terus berkembang. Salah satu kelompok yang paling dikenal dalam hal serangan siber yang terorganisir adalah APT29, yang diperkirakan didukung oleh Layanan Intelijen Luar Negeri Rusia (SVR). Kelompok ini memiliki tujuan yang lebih besar daripada sekadar pencurian data, yaitu spionase siber yang dapat merusak keamanan nasional dan bisnis. Salah satu operasi mereka yang paling canggih menggunakan infostealer malware untuk menyusup ke dalam sistem-sistem penting di Eropa.
Di akhir 2021, dunia cybersecurity dikejutkan oleh operasi canggih kelompok peretas APT29 (alias ICECAP), yang dikaitkan dengan dinas intelijen Rusia (SVR). Mereka berhasil menyusup ke sistem entitas di Eropa dengan trik licik: memanfaatkan data korban yang dicuri infostealer. Bagaimana bisa pencurian data sederhana menjadi pintu masuk serangan besar-besaran? Mari kita kupas dari sudut pandang teknis dan strategi pencegahan.
Menggunakan Infostealer Malware untuk Akses Awal
Pada akhir 2021, GTIG (Global Threat Intelligence Group) melaporkan sebuah kampanye yang dilakukan oleh APT29, di mana mereka memanfaatkan kredensial yang kemungkinan diperoleh dari kampanye malware infostealer yang dilakukan oleh aktor pihak ketiga. Infostealer adalah jenis malware yang memiliki kemampuan untuk mengumpulkan dan mencuri berbagai informasi sensitif, seperti kredensial pengguna, data browser, cookies, data email, dan bahkan dompet cryptocurrency.
Infostealer bekerja dengan menyusup ke dalam perangkat korban dan secara diam-diam mengumpulkan informasi pribadi yang berharga. Setelah mendapatkan data yang diperlukan, pelaku kemudian menggunakan kredensial yang dicuri untuk mendapatkan akses lebih lanjut ke sistem dan aplikasi yang lebih sensitif. Dalam kasus ini, APT29 menggunakan malware jenis CRYPTBOT, yang terdeteksi pada beberapa workstation target. Malware ini bertugas untuk mencuri data dan menghasilkan session token yang digunakan untuk mendapatkan akses ke lingkungan Microsoft 365 yang digunakan oleh korban.
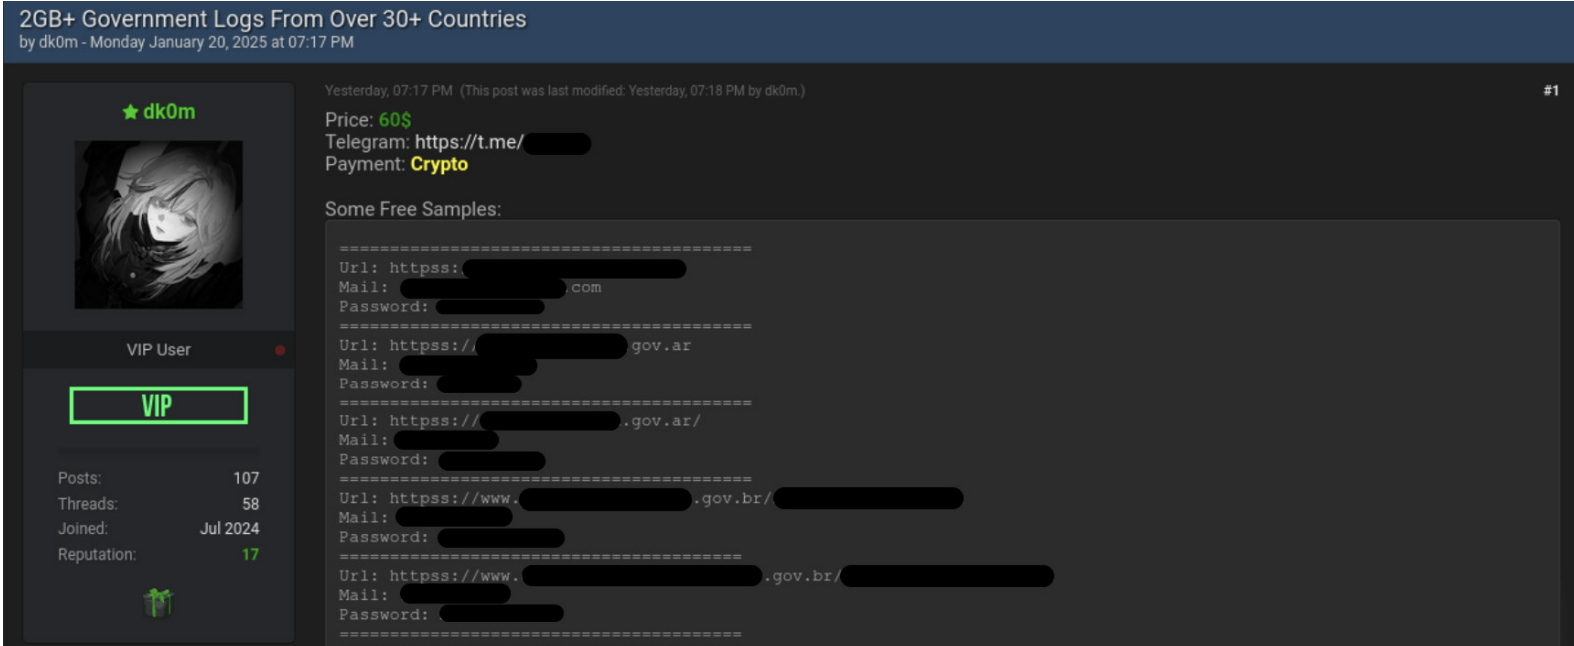
Infostealer: “Pencuri Digital” yang Menjadi Ancaman Global
Infostealer adalah jenis malware (perangkat lunak berbahaya) yang dirancang khusus untuk mencuri data sensitif pengguna, seperti:
- Kredensial login (username dan password)
- Cookie browser (termasuk session tokens yang bisa digunakan untuk mengakses akun tanpa password)
- Dompet cryptocurrency
- Riwayat pesan email
Dalam kasus APT29, kelompok ini tidak langsung menyerang target. Alih-alih, mereka membeli data hasil curian dari infostealer bernama CRYPTBOT di pasar gelap. Data korban yang terinfeksi CRYPTBOT—termasuk session token Microsoft 365—lalu digunakan untuk membobol sistem korban tanpa perlu meretas password!
Analisis Teknik yang Digunakan oleh APT29
Serangan yang dilakukan oleh APT29 ini menggunakan teknik yang sangat canggih dan terorganisir. Setelah infeksi awal dengan CRYPTBOT, pelaku kemudian memperoleh session token yang memungkinkan mereka untuk mengakses aplikasi dan data lebih lanjut, seperti yang ada di Microsoft 365. Ini adalah taktik yang sangat efektif karena tidak memerlukan eksploitasi langsung dari sistem yang terinfeksi, sehingga sangat sulit dideteksi oleh tim keamanan.
Serangan ini juga menunjukkan bagaimana peretas dapat menghindari deteksi dengan cara menggunakan data yang sah untuk memasuki sistem. Dengan mendapatkan kredensial pengguna yang sah, pelaku dapat melanjutkan serangan tanpa menimbulkan kecurigaan, dan ini membuat serangan ini sangat berbahaya bagi organisasi yang terinfeksi.
Mekanisme Serangan: Dari CRYPTBOT Hingga Pembobolan Cloud
- Infeksi Awal: Korban tidak sengaja mengunduh CRYPTBOT, misalnya melalui lampiran email palsu atau situs web jahat.
- Pencurian Data: CRYPTBOT mengumpulkan session token dari browser, termasuk yang terkait dengan Microsoft 365.
- Eksploitasi oleh APT29: Peretas APT29 menggunakan token curian ini untuk mengakses akun Microsoft 365 korban, seolah-olah mereka adalah pengguna sah.
- Ekskalasi Serangan: Setelah masuk, mereka menjelajah jaringan internal, mencuri data sensitif, atau memasang backdoor (pintu belakang) untuk serangan lanjutan.
Ini seperti maling yang tidak perlu membongkar pintu, karena mereka sudah punya kunci cadangan milik korban. Serangan ini menunjukkan betapa berbahayanya kebocoran data sepele, seperti session token.
Analisis Risiko: Mengapa Cloud Rentan?
Microsoft 365 dan layanan cloud sejenis menjadi sasaran empuk karena:
- Ketergantungan pada Session Token: Token memungkinkan akses tanpa password berulang. Jika dicuri, peretas bisa masuk selama token masih aktif.
- Kurangnya Multi-Factor Authentication (MFA): Banyak organisasi tidak mengaktifkan MFA, yang bisa menghalangi akses meski token bocor.
- Endpoints yang Lemah: Infeksi infostealer sering terjadi melalui perangkat karyawan yang tidak dilindungi antivirus canggih.
Banyak perusahaan fokus pada keamanan firewall, tapi lupa bahwa ancaman justru datang dari dalam—lewat perangkat karyawan yang terinfeksi.
Risiko dan Tantangan dalam Menghadapi Infostealer Malware
Dari perspektif seorang praktisi keamanan siber, penggunaan infostealer malware seperti CRYPTBOT menunjukkan betapa canggihnya teknik yang digunakan oleh kelompok seperti APT29. Malware ini dirancang untuk bekerja secara diam-diam, sehingga sulit untuk dideteksi oleh sistem pertahanan yang ada. Banyak organisasi yang mengabaikan ancaman ini karena mereka lebih fokus pada serangan yang lebih besar atau lebih eksplisit.
Namun, ini bukan alasan untuk mengabaikan ancaman yang lebih halus seperti infostealer. Menurut ahli keamanan siber, salah satu cara untuk melindungi diri dari serangan seperti ini adalah dengan menerapkan autentikasi multi-faktor (MFA). MFA menambah lapisan perlindungan tambahan, sehingga meskipun kredensial dicuri, penyerang masih memerlukan faktor kedua untuk mendapatkan akses ke sistem.
Langkah-Langkah Pencegahan yang Bisa Diambil
Untuk mengurangi risiko dari infostealer malware, ada beberapa langkah yang dapat dilakukan oleh organisasi dan individu, antara lain:
- Autentikasi Multi-Faktor (MFA): Implementasi MFA adalah cara yang sangat efektif untuk melindungi kredensial pengguna meskipun data login telah dicuri.
- Pemantauan Aktivitas Jaringan: Sistem pemantauan yang baik akan dapat mendeteksi aktivitas mencurigakan yang dilakukan oleh penyerang setelah mereka mendapatkan session token.
- Edukasi Pengguna: Mengedukasi karyawan tentang pentingnya keamanan kredensial dan bahaya dari malware adalah langkah penting untuk mencegah infeksi malware seperti infostealer.
- Pembaruan Sistem Secara Berkala: Pastikan sistem dan perangkat lunak selalu diperbarui untuk menutup celah yang dapat dimanfaatkan oleh malware.
Rekomendasi: Cara Menghadapi Ancaman Infostealer
- Aktifkan MFA di Semua Akun: Tambahkan lapisan verifikasi kedua (seperti kode OTP atau biometric scan) untuk mencegah penggunaan token curian.
- Audit Akses Berkala: Pantau aktivitas mencurigakan di akun cloud, seperti login dari lokasi tidak dikenal.
- Lindungi Endpoints: Pasang solusi Endpoint Detection and Response (EDR) yang bisa mendeteksi infostealer seperti CRYPTBOT.
- Edukasi Pengguna: Latih karyawan untuk tidak mengklik tautan mencurigakan atau mengunduh file dari sumber tidak jelas.
- Gunakan Zero Trust Architecture: Asumsikan bahwa setiap akses bisa jadi berbahaya, dan verifikasi terus-menerus.
Ancaman yang Semakin Kompleks
Serangan yang dilakukan oleh APT29 menggunakan infostealer malware menunjukkan betapa terorganisirnya taktik spionase yang digunakan oleh kelompok yang disponsori negara. Dengan menggunakan malware seperti CRYPTBOT untuk mencuri kredensial dan menghasilkan session token yang sah, mereka berhasil mengakses sistem yang sangat sensitif tanpa menimbulkan kecurigaan.
Di tengah ancaman yang semakin canggih ini, organisasi dan individu harus lebih berhati-hati dan proaktif dalam melindungi sistem mereka. Keamanan siber bukan lagi sekadar masalah teknis, tetapi juga melibatkan kewaspadaan terhadap teknik-teknik yang digunakan oleh aktor negara yang semakin terorganisir. Mengadopsi langkah-langkah pencegahan yang tepat dan meningkatkan kesadaran di seluruh organisasi adalah kunci untuk menghadapinya.
Infostealer Makin Diminati Peretas
Menurut laporan GTIG, penggunaan infostealer oleh kelompok seperti APT29 mencerminkan tren “serangan sebagai layanan” (hacking-as-a-service), di mana peretas tidak perlu repot membuat malware sendiri. Mereka cukup membeli data dari marketplace gelap dengan harga terjangkau.
Ini bisnis yang menggiurkan. Satu infostealer bisa menghasilkan ribuan dolar dari data korban, sementara risiko pelakunya kecil karena bukan mereka yang menjalankan serangan besar.. Organisasi harus sadar: keamanan siber bukan lagi soal teknologi saja, tapi juga tentang mengelola risiko dari rantai pasok (supply chain) pihak ketiga.
Operasi APT29 mengingatkan kita bahwa ancaman siber tidak selalu datang dari serangan langsung. Kebocoran data “kecil” bisa jadi batu loncatan bagi bencana besar. Di era di mana cloud dan remote work menjadi norma, kolaborasi antara teknologi, kebijakan ketat, dan kesadaran pengguna adalah kunci pertahanan terbaik.


Comments are closed